Signaux faibles de fuite de données : les alertes à repérer avant l’incident
Les signaux faibles fuite de données sont des indices partiels qui, pris seuls, ne prouvent rien mais permettent souvent de suspecter une exfiltration avant l’incident avéré. On parle ici d’écarts discrets : accès inhabituels, exports massifs, tentatives de connexion répétées, transferts vers des services non prévus ou changements de comportement difficiles à expliquer.
L’enjeu n’est pas d’avoir plus d’alertes, mais de mieux lire ce qui compte vraiment. Cet article vous aide à distinguer les indices techniques, comportementaux et organisationnels, à réduire les faux positifs et à transformer une surveillance morcelée en méthode exploitable pour la détection précoce fuite de données.
En bref
🔎 Un signal faible n’est pas une preuve : c’est un indice à recouper avec d’autres traces.
⚠️ Les premiers alertes utiles viennent souvent des journaux d’authentification, des exports de fichiers et des accès hors norme.
🧩 Le bon tri repose sur trois critères : criticité des données, répétition et contexte d’usage.
🛠️ La meilleure défense reste une surveillance continue des accès, des postes et des transferts, avec des seuils simples à ajuster.
Quels sont les premiers signes d’une fuite de données ?
Les premiers signes sont rarement spectaculaires. On cherche surtout des écarts répétés : connexions hors horaires habituels, volumes d’export anormaux, téléchargements inhabituels, nouveaux services de partage, ou désactivation d’un contrôle. Pris isolément, ces écarts restent fragiles. Recoupés, ils dessinent un scénario crédible d’exfiltration.
- Connexions inhabituelles : heure, lieu, appareil ou adresse IP qui ne collent pas au profil normal.
- Échecs répétés d’authentification : possible tentative de prise de compte ou mot de passe réutilisé.
- Exports massifs : téléchargement soudain d’un volume de fichiers ou d’une base qui dépasse largement l’usage courant.
- Transferts vers des services non autorisés : cloud personnel, messagerie privée, outil de partage ponctuel.
- Changements sur les postes : désactivation d’antivirus, nouveaux outils de compression, scripts ou connexions distantes inattendues.
| Signal observé | Ce qu’il peut révéler | Où le voir | Priorité |
|---|---|---|---|
| Connexion hors horaire | Compte utilisé en dehors du rythme normal | Journaux d’authentification | Élevée si le compte accède à des données sensibles |
| Échecs de connexion répétés | Brute force, mot de passe réutilisé ou usurpation | IAM, SSO, VPN | Élevée si plusieurs systèmes sont touchés |
| Export massif de fichiers | Préparation d’une extraction ou d’une copie locale | Partage documentaire, bases, SIEM | Très élevée sur des données RH, clients ou financières |
| Partage externe soudain | Contournement du circuit de validation | Suite collaborative, cloud | Élevée si la donnée n’est pas destinée au partage |
| Outil de compression ou de transfert inconnu | Préparation d’une sortie discrète de données | Postes de travail, EDR | Élevée si l’outil n’est pas autorisé |
Comment distinguer un faux positif d’un vrai signal faible ?
Un faux positif ressemble souvent à un incident, mais il s’explique par le contexte : astreinte, déplacement, migration, test, ou tâche de maintenance. Le vrai signal faible, lui, s’inscrit dans une séquence : plusieurs écarts cohérents, sur un périmètre sensible, avec un utilisateur ou un poste qui sort du cadre habituel.
Un signal faible n’est pas une preuve. C’est une hypothèse de compromission à recouper, pas une alerte à déclencher à l’aveugle.
La bonne méthode consiste à vérifier trois questions simples : qui agit, depuis quel environnement, et sur quelles données. Si l’écart touche un compte à privilèges, une base sensible ou un poste déjà atypique, la probabilité de fuite augmente nettement. Cette logique réduit le bruit tout en gardant la vigilance.
- Vérifier l’identité : le compte est-il attendu sur cette action ?
- Vérifier le contexte : maintenance, congé, astreinte, changement de poste, test planifié.
- Vérifier la séquence : un seul écart ou une suite d’actions cohérentes avec une extraction ?
- Vérifier l’impact : données personnelles, financières, RH ou sensibles sont-elles exposées ?
Pour cadrer les rétentions et éviter de perdre la trace utile trop tôt, votre politique de conservation doit être cohérente avec vos besoins d’investigation ; voir aussi notre guide sur la conservation des données clients RGPD.
Où observer les signaux faibles dans votre organisation ?
Les signaux faibles fuite de données se voient d’abord dans les journaux de sécurité, pas dans les discours. Il faut croiser les accès, les actions sur les fichiers, les transferts réseau et les traces laissées par les postes. C’est ce croisement qui fait ressortir l’anomalie, pas la seule lecture d’un log isolé.
Les zones à surveiller en priorité sont celles où les données circulent vraiment :
- Journaux d’authentification : SSO, VPN, MFA, annuaires, IAM.
- Accès aux fichiers et bases : partages réseau, GED, ERP, CRM, bases métiers.
- Messagerie et partage : envois externes, pièces jointes volumineuses, liens publics.
- Postes terminaux : compression, scripts, outils de copie, clés USB, synchronisation cloud.
- Réseau : volumes sortants, destinations inhabituelles, connexions persistantes.
Les signaux faibles deviennent plus lisibles quand les sources sont reliées entre elles : un même compte, un appareil nouveau, une heure inhabituelle et un export important n’ont pas le même poids qu’un simple échec de connexion. Pour les accès sensibles, l’authentification forte reste un garde-fou utile ; notre article sur l’authentification multifacteur rappelle pourquoi ce point compte vraiment.
Comment hiérarchiser une alerte sans se tromper ?
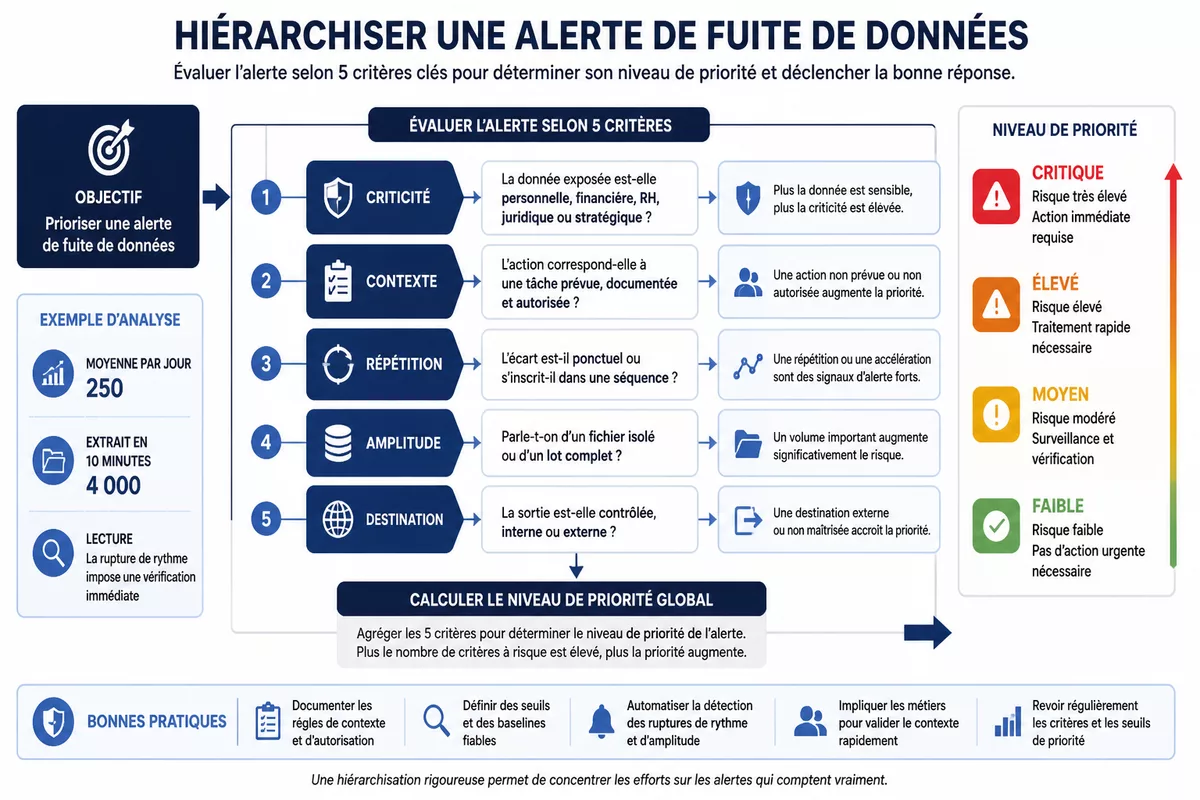
Le bon tri ne consiste pas à classer toutes les alertes de la même manière. Il faut pondérer la sensibilité de la donnée, la répétition de l’écart et la crédibilité du contexte. Une action banale sur un compte non sensible n’a pas le même poids qu’un export massif depuis un compte à privilèges, au mauvais moment, vers une destination inconnue.
Ce tri peut être simplifié avec une logique de décision claire :
- Criticité : la donnée exposée est-elle personnelle, financière, RH, juridique ou stratégique ?
- Contexte : l’action correspond-elle à une tâche prévue, documentée et autorisée ?
- Répétition : l’écart est-il ponctuel ou s’inscrit-il dans une séquence ?
- Amplitude : parle-t-on d’un fichier isolé ou d’un lot complet ?
- Destination : la sortie est-elle contrôlée, interne ou externe ?
Exemple indicatif : si un compte exporte 250 fiches par jour en moyenne et qu’il en extrait 4 000 en dix minutes, l’écart mérite une vérification immédiate. Le chiffre en lui-même ne prouve rien ; la rupture de rythme, oui. C’est exactement le genre de détection d’anomalies qu’un SIEM ou un EDR doit faire remonter.
Le bon objectif n’est pas d’accumuler des alertes, mais d’identifier plus vite les séquences qui ressemblent à une exfiltration.
Que faire dès qu’un signal faible apparaît ?
La première erreur est de traiter le signal faible comme une confirmation. Il faut d’abord reconstituer la séquence, vérifier le contexte et estimer l’exposition réelle. Si les éléments convergent, on passe de la surveillance à l’investigation. Si le doute persiste, on garde une trace et on renforce la surveillance plutôt que d’ignorer l’écart.
La réponse utile tient en quelques étapes, à exécuter vite mais proprement :
- Isoler le signal : qui, quand, sur quel système, avec quelle donnée ?
- Recouper les logs : authentification, accès fichier, réseau, poste, messagerie.
- Vérifier le contexte métier : tâche prévue, migration, test, télétravail, astreinte.
- Mesurer l’impact : volume, sensibilité, destinataires, persistance du compte.
- Escalader si besoin : RSSI, admin système, conformité, réponse à incident.
Sur une suspicion liée à des données personnelles, il faut s’aligner rapidement sur les réflexes recommandés par la CNIL en cas de fuite ou de vol de données. Si vous êtes face à un vrai scénario d’exfiltration, la rapidité de la collecte de preuves compte autant que le confinement.
Comment mettre en place une surveillance réellement utile ?
Une surveillance utile repose sur peu de règles, bien choisies. Mieux vaut cinq alertes bien calibrées qu’une usine à bruit. Les contrôles doivent couvrir les accès sensibles, les exports volumineux, les partages externes et les postes à risque. La valeur vient de la qualité des corrélations, pas du volume d’événements collectés.
Les priorités opérationnelles les plus efficaces sont généralement les suivantes :
- Revue régulière des droits : comptes dormants, privilèges excessifs, accès hérités.
- Détection des exports massifs : téléchargement, impression, synchronisation ou extraction inhabituelle.
- Surveillance des partages externes : liens publics, domaines inconnus, invitations non validées.
- Alertes sur les postes : compression, scripts, outils d’automatisation, USB, logiciels non autorisés.
- Corrélation des séquences : même compte, même poste, même plage horaire, même destination.
Il faut aussi répartir clairement les rôles. Le RSSI définit les seuils et arbitre la criticité ; l’administrateur système vérifie les traces et les paramètres ; les équipes métier aident à distinguer l’usage normal de l’écart. Pour les secteurs très exposés aux tentatives d’appât, notre guide sur le phishing par e-mail complète bien cette lecture, car beaucoup de fuites commencent par un accès pris au mauvais endroit.
Sources utiles à consulter
| Source | Ce qu’elle apporte | Usage concret | Vigilance |
|---|---|---|---|
| CNIL — conseils fuite ou vol de données | Réflexes en cas de fuite, distinction des situations, premiers gestes | Vérifier si vous êtes concerné et quoi faire en priorité | Ne remplace pas votre procédure interne de réponse à incident |
| Cybermalveillance.gouv.fr | Guides pratiques et orientation vers l’assistance | Réagir vite en cas de suspicion ou de compromission | À utiliser comme appui opérationnel, pas comme preuve technique |
| ANSSI | Recommandations d’hygiène, sécurité et gestion d’incident | Structurer vos mesures de prévention et de détection | Adapter les guides au contexte de votre système d’information |
À retenir
- 🔎 Un signal faible devient utile quand plusieurs indices convergent vers la même anomalie.
- 🧭 Les journaux d’accès, les exports et les transferts externes sont vos premières sources de lecture.
- 🛡️ La priorité n’est pas d’alerter plus, mais de mieux trier les écarts à fort impact.
- 📌 Une fuite de données se prépare souvent par petites étapes : accès, collecte, sortie.
- 🚨 Dès qu’un faisceau d’indices se forme, documentez, recoupez et escaladez sans attendre.
FAQ
Quels sont les premiers signes d’une fuite de données en cours ?
Les premiers signes sont souvent discrets : connexions hors horaires, erreurs d’authentification répétées, exports inhabituels, partages externes soudains ou activité suspecte sur un poste. Pris séparément, ils ne prouvent rien. Ensemble, ils peuvent indiquer une exfiltration en préparation.
Quels journaux faut-il consulter en priorité ?
Commencez par les journaux d’authentification, les traces d’accès aux fichiers, les logs réseau, les événements du poste de travail et les historiques de partage cloud. C’est le croisement entre ces sources qui permet de distinguer un usage normal d’une fuite en cours.
Comment éviter les faux positifs ?
Il faut toujours remettre l’alerte dans son contexte : astreinte, déplacement, maintenance, migration ou test. Un faux positif s’explique par l’activité normale ; un vrai signal faible s’inscrit dans une séquence cohérente et touche souvent des données sensibles.
Quels seuils d’alerte faut-il mettre en place ?
Les seuils doivent dépendre de la criticité de la donnée, du profil utilisateur et du volume habituel. Un export de 500 fichiers n’a pas le même poids selon le métier et le contexte. L’idée est de déclencher assez tôt sans saturer les équipes avec du bruit.
Quand faut-il lancer une enquête plus poussée ?
Dès que plusieurs indices convergent : compte sensible, poste inattendu, destination externe, volume anormal et répétition de l’écart. À ce stade, la priorité est de documenter la séquence et de conserver les preuves pour la suite de l’analyse.