Pourquoi activer l’authentification multifacteur sur tous vos comptes protège vraiment votre sécurité
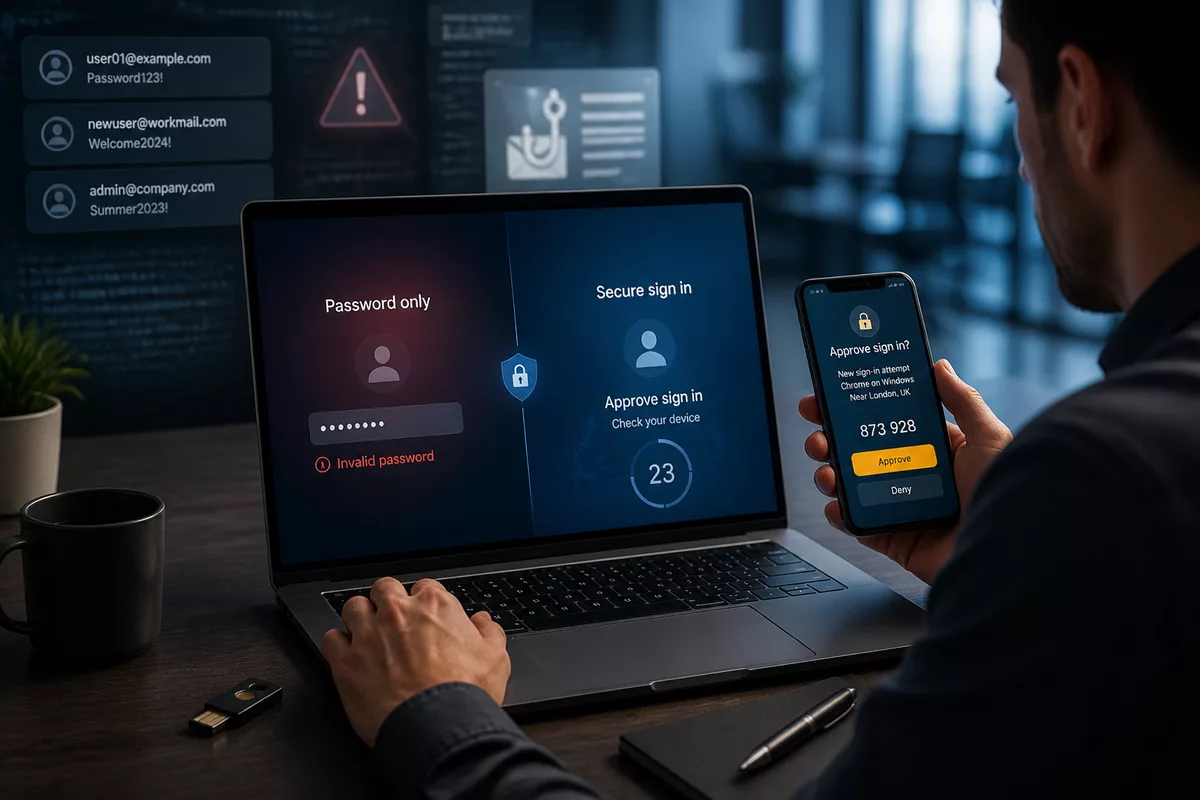
Pourquoi activer l’authentification multifacteur ? Parce qu’un mot de passe seul ne tient plus face aux fuites de données, à la réutilisation des identifiants et au hameçonnage. Dès qu’un compte est accessible avec une seule preuve, un incident sur votre mot de passe peut suffire à ouvrir la porte.
L’intérêt de la MFA n’est pas théorique : elle ajoute une étape de contrôle qui casse la logique du piratage automatique. Dans cet article, on regarde ce que cette protection change réellement, pourquoi elle doit être activée partout, et où se situent encore ses limites pratiques.
En bref
🛡️ L’authentification multifacteur ajoute une preuve de plus que le mot de passe, donc un accès volé devient moins utile.
📩 La messagerie est la première cible à protéger, car elle sert souvent à réinitialiser les autres comptes.
📱 Une application d’authentification est souvent un meilleur choix que le SMS pour la sécurité au quotidien.
🔐 La vraie faiblesse n’est pas seulement le piratage : c’est aussi la récupération de compte mal préparée.
Pourquoi le mot de passe ne suffit plus ?
Parce qu’il a perdu son statut de barrière fiable. Un mot de passe peut être deviné, réutilisé ailleurs, récupéré dans une fuite ou capturé par hameçonnage. La MFA change le rapport de force : même si le secret circule, l’accès reste bloqué sans la seconde preuve attendue.
Le problème n’est pas seulement la qualité du mot de passe. C’est surtout sa circulation. Beaucoup d’utilisateurs gèrent plusieurs comptes et finissent par répéter la même logique de connexion. Dès qu’un seul service tombe, les autres peuvent suivre par effet domino.
- Réutilisation des identifiants : un mot de passe repris sur plusieurs sites augmente l’exposition.
- Fuites de données : un compte divulgué peut servir de point d’entrée sur d’autres services.
- Hameçonnage : une fausse page de connexion peut voler identifiant et mot de passe en quelques secondes.
Que change réellement l’authentification multifacteur ?
Elle ajoute au moins un facteur supplémentaire parmi ce que l’on sait, ce que l’on possède ou ce que l’on est. En pratique, un mot de passe seul ne suffit plus à se connecter. C’est précisément ce verrou additionnel qui réduit fortement le risque d’accès non autorisé.
La logique est simple : si un pirate obtient votre identifiant et votre mot de passe, il lui manque encore l’élément de validation suivant. La MFA ne rend pas un compte invulnérable, mais elle transforme une intrusion facile en tentative plus coûteuse, plus bruyante et souvent plus difficile à mener à bien.
Un mot de passe volé ne devrait jamais suffire à ouvrir un compte important.
La MFA s’appuie sur trois familles de facteurs que les grandes plateformes utilisent déjà largement :
- Ce que l’on sait : mot de passe, code secret, réponse d’accès.
- Ce que l’on possède : smartphone, application d’authentification, clé de sécurité.
- Ce que l’on est : biométrie, comme l’empreinte ou la reconnaissance faciale.
Pourquoi faut-il l’activer partout, pas seulement sur les comptes sensibles ?
Parce qu’un compte jugé “secondaire” peut devenir une porte d’entrée majeure. La messagerie réinitialise les mots de passe des autres services, le stockage en ligne expose des documents, et un compte de réseau social compromis peut servir à tromper vos contacts. La sécurité se joue en chaîne, pas compte par compte.
Autrement dit, protéger uniquement la banque ou l’outil professionnel ne suffit pas si votre adresse e-mail principale reste ouverte avec un simple mot de passe. C’est souvent là que commence l’effet domino : le pirate récupère l’accès de base, puis pivote vers le reste.
| Compte | Pourquoi il compte | Risque si la MFA manque | Priorité |
|---|---|---|---|
| Messagerie principale | Réinitialisation des autres comptes | Prise de contrôle en cascade | Très haute |
| Services bancaires | Opérations sensibles et données financières | Connexion frauduleuse si identifiants volés | Très haute |
| Réseaux sociaux | Usurpation, arnaques, messages trompeurs | Compromission visible et propagation aux contacts | Haute |
| Outils professionnels | Accès aux documents, échanges et fichiers | Intrusion dans le système de travail | Haute |
La bonne question n’est pas de savoir si un compte est “important”, mais s’il peut servir de passerelle vers d’autres.
Quelle méthode choisir selon vos usages ?
Si vous cherchez le meilleur compromis, l’application d’authentification est souvent le point de départ le plus rationnel. Le SMS reste utile, la biométrie aide au confort sur mobile, et la clé de sécurité apporte une barrière plus nette pour les comptes critiques. La 2FA est une forme courante de MFA, mais la logique reste la même : ne pas laisser le mot de passe décider seul.
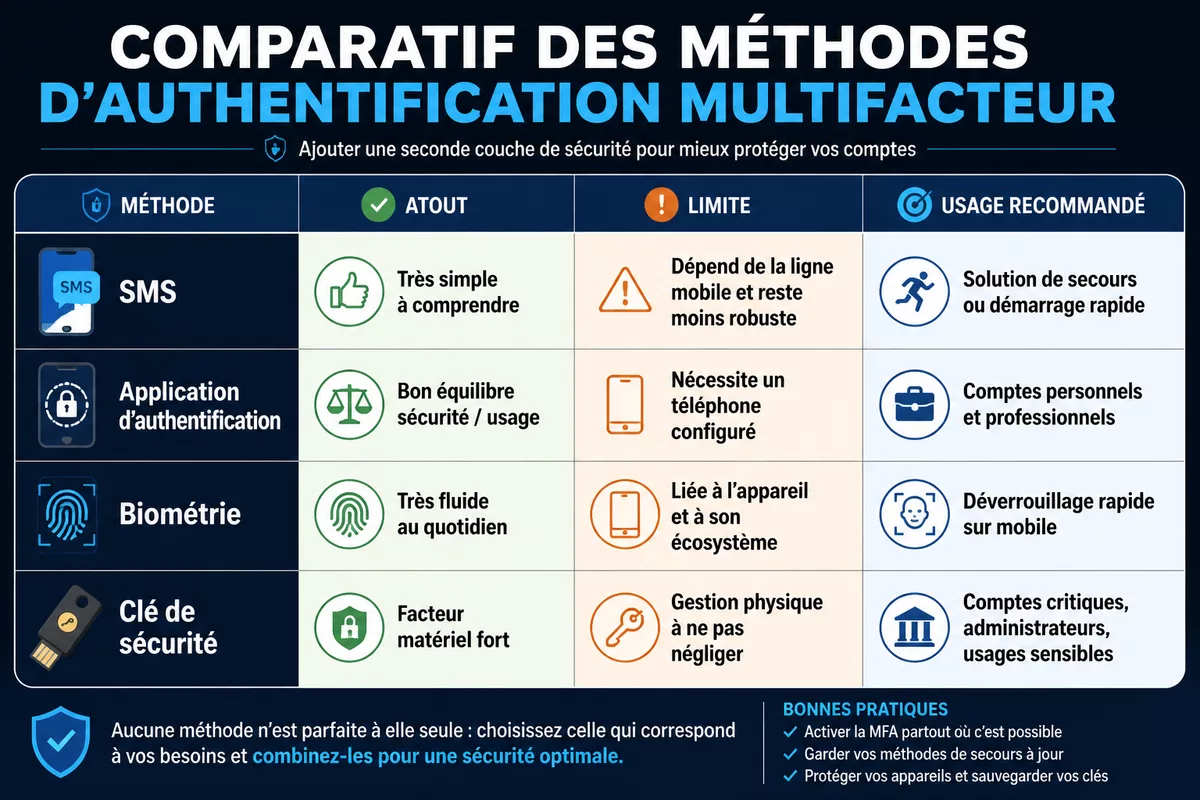
Le choix ne se fait pas en théorie, mais selon trois critères : robustesse, simplicité et récupération en cas d’incident. Une méthode trop lourde finit parfois désactivée. Une méthode trop faible rassure sans protéger assez. Le bon arbitrage, c’est celle que vous pouvez garder activée partout.
| Méthode | Atout principal | Limite | Usage conseillé |
|---|---|---|---|
| SMS | Très simple à comprendre | Dépend de la ligne mobile et reste moins robuste | Solution de secours ou démarrage rapide |
| Application d’authentification | Bon équilibre sécurité / usage | Nécessite un téléphone configuré | Comptes personnels et professionnels |
| Biométrie | Très fluide au quotidien | Liée à l’appareil et à son écosystème | Déverrouillage rapide sur mobile |
| Clé de sécurité | Facteur matériel fort | Gestion physique à ne pas négliger | Comptes critiques, administrateurs, usages sensibles |
Quelles sont les limites à connaître pour éviter un faux sentiment de sécurité ?
La MFA réduit nettement le risque, mais elle n’élimine pas toutes les attaques. Un hameçonnage bien construit peut encore pousser un utilisateur à valider une connexion frauduleuse. La perte du téléphone peut aussi compliquer l’accès. Enfin, les validations répétées peuvent créer une fatigue exploitable.
Le bon réflexe consiste donc à traiter la MFA comme une protection forte, pas comme un bouclier absolu. Elle ferme la porte aux attaques opportunistes, mais elle doit être accompagnée de bonnes habitudes : vigilance sur les demandes de code, codes de secours et récupération préparée à l’avance.
La MFA bloque beaucoup d’attaques courantes, mais elle ne remplace ni l’attention ni la préparation de la récupération.
- Hameçonnage : une fausse page peut tenter de faire valider un accès en temps réel.
- Perte de téléphone : sans sauvegarde, la récupération devient plus lente.
- Fatigue des validations : multiplier les demandes peut pousser à cliquer trop vite.
- Dépendance unique : si un seul appareil porte tous les accès, le risque opérationnel augmente.
Comment l’activer sans se compliquer la vie ?
Le plus efficace est de commencer par les comptes qui servent de base aux autres : messagerie, banque, stockage en ligne, outils de travail. Avant d’activer quoi que ce soit, vérifiez la récupération de compte, enregistrez les codes de secours et assurez-vous de pouvoir changer d’appareil sans blocage.
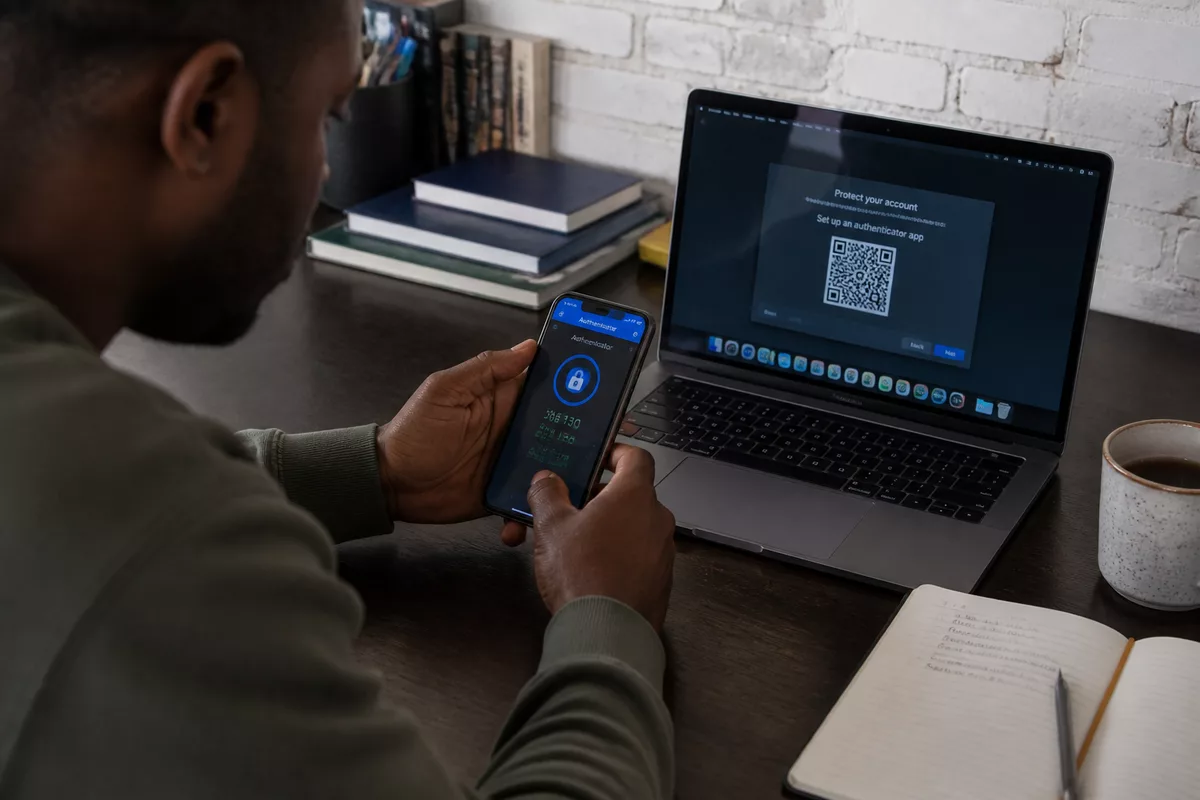
La bonne méthode est simple à lire, même si elle demande un peu d’ordre au départ :
- Activez la MFA sur la messagerie principale.
- Ajoutez-la ensuite aux services bancaires et aux réseaux sociaux.
- Vérifiez les options de récupération et les appareils de confiance.
- Conservez les codes de secours dans un endroit séparé du téléphone.
- Testez la connexion sur un nouvel appareil avant un vrai changement.
Sur un poste professionnel, la logique est la même, mais avec plus de rigueur. Il faut éviter les exceptions gratuites, identifier les comptes administrateurs et vérifier les procédures de secours avant déploiement. Une MFA bien pensée ne doit pas ralentir le travail ; elle doit surtout éviter qu’un incident technique devienne un incident de sécurité.
Quelles sources officielles consulter pour aller plus loin ?
Pour vérifier une règle, comparer une méthode ou retrouver une procédure de récupération, il vaut mieux partir des sources qui font autorité. Sur la MFA, les pages officielles de la CNIL, de Microsoft et du gouvernement canadien couvrent bien la définition, l’usage et les bonnes pratiques. Elles évitent aussi les raccourcis trompeurs.
- CNIL — Sécurité : utilisez l’authentification multifacteur pour vos comptes en ligne : une base claire pour comprendre le rôle de la MFA.
- Microsoft Support — Qu’est-ce que l’authentification multifacteur ? : utile pour visualiser le fonctionnement au quotidien.
- Gouvernement du Canada — Lauthentification multifactorielle : un rappel simple des enjeux de protection des données.
À retenir
- 🔎 La MFA coupe l’accès direct même quand un mot de passe a fuité.
- 📧 La messagerie principale doit passer en premier, car elle ouvre le reste.
- 📱 L’application d’authentification offre souvent le meilleur compromis sécurité / usage.
- 🔐 Les codes de secours comptent autant que l’activation elle-même.
- ⚠️ La MFA réduit le risque, mais ne remplace jamais la vigilance face au hameçonnage.
FAQ
L’authentification multifacteur bloque-t-elle vraiment le piratage ?
Elle ne bloque pas tout, mais elle rend beaucoup d’attaques nettement plus difficiles. Un mot de passe volé ne suffit plus à lui seul, ce qui casse une grande partie des intrusions opportunistes. C’est une protection très rentable en sécurité des comptes.
Faut-il activer l’authentification multifacteur sur tous les comptes ?
Oui, en priorité sur la messagerie principale, puis sur les comptes bancaires, les réseaux sociaux et les outils professionnels. Un compte secondaire peut devenir une porte d’entrée vers les autres. C’est souvent là que se joue l’effet domino.
Les SMS sont-ils suffisants ?
Ils valent mieux qu’aucune protection, mais ce n’est pas la méthode la plus solide. Pour un usage courant, l’application d’authentification est souvent un meilleur choix. Le SMS peut rester une solution de secours, surtout si c’est la seule option disponible.
Que faire en cas de perte du téléphone ?
Il faut pouvoir restaurer l’accès sans improviser. Conservez des codes de secours, vérifiez les appareils de confiance et notez la procédure de récupération avant l’incident. Sans cela, la perte du téléphone peut bloquer des comptes pourtant bien protégés.
Quelle méthode choisir en premier ?
Dans la plupart des cas, commencez par une application d’authentification sur la messagerie principale. C’est un bon équilibre entre robustesse et simplicité. Si vous gérez des comptes très sensibles, ajoutez ensuite une clé de sécurité.