Sauvegarde immuable : est-elle vraiment efficace contre les rançongiciels ?
Oui, une sauvegarde immuable peut préserver un point de restauration fiable après un rançongiciel, car les copies verrouillées ne peuvent pas être modifiées ou supprimées pendant une période définie. Cette protection reste conditionnelle : la copie doit être antérieure à l’attaque, correctement isolée, accessible avec des droits séparés et réellement restaurable.
La sauvegarde immuable ne bloque ni l’intrusion ni le chiffrement des systèmes de production. Cet article explique son fonctionnement, ses différences avec une copie hors ligne, les conditions d’une stratégie anti-rançongiciel efficace, les limites de la rétention et les contrôles à réaliser avant de compter sur un plan de reprise informatique.
En bref
🛡️ Une sauvegarde immuable est une copie verrouillée contre la modification, la suppression ou l’écrasement pendant une durée de rétention définie.
🔐 Cette protection réduit le risque de perdre toutes les copies lors d’un rançongiciel, mais elle ne remplace ni la segmentation, ni la protection des identités, ni la détection.
⏱️ L’efficacité dépend de la présence de plusieurs points de restauration sains, d’une rétention adaptée et de tests réguliers de restauration.
🧪 Une copie intacte ne suffit pas : les applications, bases de données, annuaires, certificats et configurations nécessaires doivent aussi pouvoir redémarrer.
Sauvegarde immuable : définition et principe de protection
Une sauvegarde immuable est une copie de données qui ne peut pas être modifiée, supprimée ou écrasée pendant une période de rétention verrouillée. Le principe repose souvent sur un mécanisme de type WORM, pour Write Once Read Many : les données sont écrites, puis peuvent être lues sans être réécrites pendant la durée prévue.
L’immutabilité protège l’intégrité d’une copie, pas l’ensemble du système d’information. Un chiffrement protège la confidentialité, une réplication crée une autre copie et une sauvegarde classique permet généralement de restaurer des versions antérieures. Aucun de ces mécanismes ne garantit à lui seul qu’un attaquant ne pourra pas modifier ou effacer la copie.
La séparation des accès renforce le dispositif. Les comptes utilisés pour la production ne devraient pas disposer des mêmes privilèges que les comptes administrant le stockage de sauvegarde. Des comptes dédiés, l’authentification multifacteur et des droits minimaux réduisent la portée d’une compromission.
Une copie protégée par un verrouillage indépendant est plus difficile à détruire depuis un poste ou un serveur compromis. La protection reste toutefois liée à la configuration du stockage, à la gestion des clés et aux droits accordés sur la console d’administration.
Sauvegarde immuable, hors ligne et déconnectée : quelles différences ?
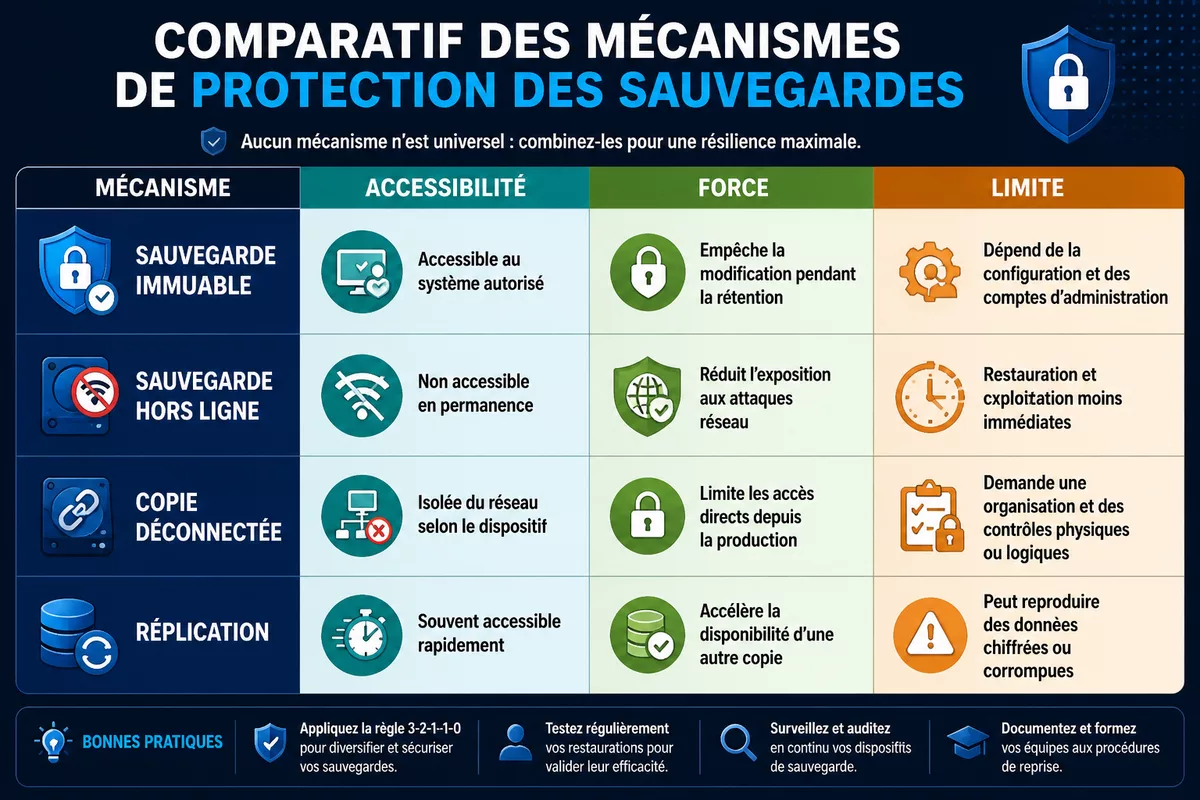
Une sauvegarde immuable reste généralement accessible au système de sauvegarde, mais ses données sont verrouillées pendant la période définie. Une sauvegarde hors ligne n’est pas disponible en permanence, tandis qu’une copie déconnectée est physiquement ou logiquement séparée du réseau pendant tout ou partie du cycle de protection.
| Protection | Accessibilité | Force principale | Limite opérationnelle |
|---|---|---|---|
| Sauvegarde immuable | Accessible au système autorisé | Empêche la modification pendant la rétention | Dépend de la configuration et des comptes d’administration |
| Sauvegarde hors ligne | Non accessible en permanence | Réduit l’exposition aux attaques réseau | Restauration et exploitation moins immédiates |
| Copie déconnectée | Isolée du réseau selon le dispositif | Limite les accès directs depuis la production | Demande une organisation et des contrôles physiques ou logiques |
| Réplication | Souvent accessible rapidement | Accélère la disponibilité d’une autre copie | Peut reproduire des données chiffrées ou corrompues |
Ces mécanismes peuvent être combinés. Une stratégie de sauvegarde anti-rançongiciel peut conserver une copie immuable en ligne, une autre copie sur un emplacement distinct et une copie isolée ou déconnectée pour limiter le risque de compromission simultanée.
Pourquoi les rançongiciels ciblent-ils aussi les sauvegardes ?
Les rançongiciels cherchent souvent à rendre les données indisponibles avant de réclamer une rançon. Une attaque peut commencer par la compromission d’un compte ou d’un poste, se poursuivre par une propagation dans le réseau, puis viser le chiffrement des données et la suppression des sauvegardes accessibles.
Les consoles de sauvegarde, les partages réseau et les comptes privilégiés représentent des points sensibles. Une protection mal séparée de la production peut permettre à un attaquant ayant obtenu des droits élevés de modifier les politiques, réduire la rétention ou supprimer des copies.
Une réplication automatique n’est pas nécessairement une copie de secours indépendante. Si des données chiffrées ou corrompues sont répliquées immédiatement, l’altération peut se retrouver sur plusieurs emplacements. La rapidité de la réplication ne remplace donc pas l’historique des versions ni le verrouillage des copies.
La sauvegarde doit être traitée comme une infrastructure critique. Les alertes de suppression, les changements de configuration, les échecs de tâche et les modifications de rétention méritent une surveillance distincte de celle des serveurs de production.
Pourquoi une sauvegarde classique peut-elle échouer ?
- Les copies utilisent les mêmes identifiants que les systèmes de production.
- Les comptes d’administration disposent de droits trop larges ou sont partagés entre plusieurs personnes.
- Les points de restauration sont trop récents pour précéder l’intrusion.
- Les suppressions, changements de politique et échecs de sauvegarde ne déclenchent pas d’alerte traitée.
- La réplication propage une donnée déjà chiffrée, corrompue ou compromise.
Une entreprise qui ne conserve qu’une copie récente peut manquer de recul pour identifier une version saine. La durée de rétention doit donc être rapprochée du délai probable de détection d’une compromission silencieuse, et non choisie uniquement selon le volume de stockage disponible.
La sauvegarde immuable est-elle efficace contre un rançongiciel ?
Oui, une sauvegarde immuable peut empêcher la modification ou la suppression de certaines copies et fournir une base de restauration après un rançongiciel. Cette efficacité suppose que la copie soit antérieure à l’attaque, que le verrouillage soit réellement actif, que les accès soient séparés et que plusieurs versions saines soient conservées.
Une sauvegarde immuable protège un point de restauration : elle ne protège pas automatiquement les serveurs, les comptes ni les données déjà exfiltrées.
La protection est donc ciblée. Elle peut préserver l’intégrité et la disponibilité d’une copie pendant la période de rétention. Elle ne bloque pas l’intrusion, ne nettoie pas les systèmes compromis et ne garantit pas que les applications redémarreront dans le délai attendu.
Le moment de la sauvegarde compte autant que son verrouillage. Une base de données déjà chiffrée peut être sauvegardée correctement au sens technique tout en étant inutilisable pour une reprise. Plusieurs générations permettent de rechercher un état antérieur, mais elles augmentent le besoin de stockage puisque les anciennes versions ne sont pas immédiatement écrasées.
Les données exfiltrées avant le chiffrement ne sont pas récupérées par l’immutabilité. La sauvegarde répond principalement au risque de perte de disponibilité et d’intégrité des copies ; elle ne remplace pas la réponse à incident, l’analyse de compromission ni les mesures de réduction de l’exposition.
Ce que l’immutabilité protège réellement
- L’intégrité d’une copie pendant une période de rétention verrouillée.
- La possibilité de sélectionner une version antérieure lorsqu’un historique suffisant est conservé.
- Une base de reconstruction des environnements, si les dépendances nécessaires ont aussi été sauvegardées.
- La résistance à certaines suppressions accidentelles, malveillantes ou liées à un compte compromis.
La notion de « sauvegarde inviolable » doit rester utilisée avec prudence. Le verrouillage protège contre des opérations définies par le mécanisme choisi, mais il ne supprime pas les risques physiques, les erreurs de configuration, la perte de clés, les défauts de compatibilité ou les compromissions du plan d’administration.
Quelles limites faut-il intégrer dans l’évaluation ?
Une mauvaise configuration peut réduire la portée de la protection. Une durée trop courte expose les copies après son expiration, tandis qu’une durée trop longue augmente la consommation de stockage et peut compliquer la gestion des coûts.
Une sauvegarde intacte ne garantit pas la lisibilité des données ni la compatibilité des applications. Les logiciels, versions de bases de données, certificats, secrets, annuaires et configurations doivent être pris en compte dans le plan de reprise informatique.
La restauration peut également prendre plus de temps que prévu. Le débit réseau, la capacité de stockage, la quantité de données et l’ordre de redémarrage des services déterminent le délai réel. Un objectif de reprise non testé reste une hypothèse.
Comment construire une stratégie de sauvegarde résistante aux rançongiciels ?
Une stratégie résistante aux rançongiciels combine plusieurs copies, plusieurs supports ou emplacements et au moins un mécanisme d’isolation ou d’immutabilité. La logique trois-deux-un peut être renforcée par une copie immuable, une copie isolée et des contrôles indépendants sur les accès, les alertes et les restaurations.
La règle trois-deux-un-un est souvent présentée comme une stratégie comprenant trois copies, sur deux supports, dont une copie hors site, plus une copie immuable ou isolée. Cette formulation constitue une ligne directrice, pas une architecture universelle : la criticité des services, les contraintes de stockage et les obligations de conservation doivent guider la conception.
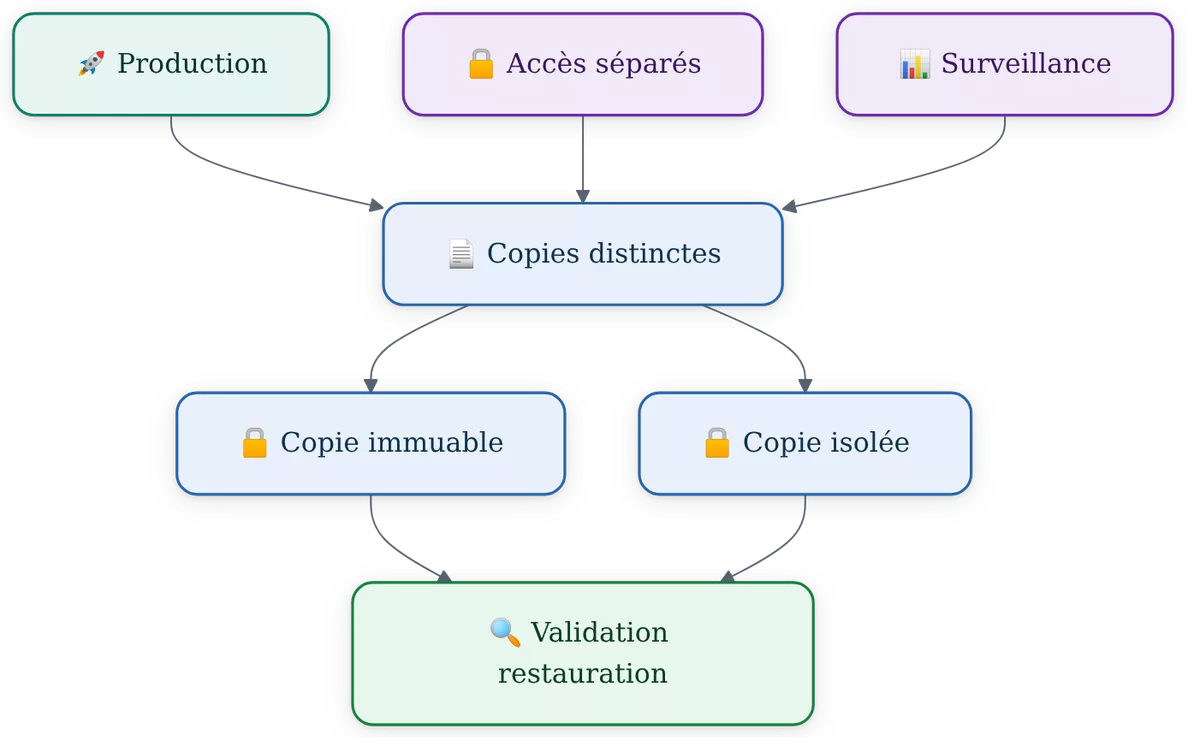
Les environnements de production, d’administration et de sauvegarde doivent être séparés autant que possible. Les comptes dédiés, l’authentification multifacteur, les droits minimaux et une validation renforcée pour les opérations sensibles réduisent le risque qu’une compromission unique touche toutes les copies.
La surveillance doit couvrir les suppressions, les changements de rétention, les modifications de politiques et la désactivation d’une protection. Pour renforcer la protection des identités, l’authentification multifacteur sur les comptes d’administration constitue une mesure complémentaire, sans remplacer la séparation des privilèges.
Comment déterminer une durée de rétention pertinente ?
La durée de rétention doit couvrir le temps nécessaire pour détecter une compromission silencieuse et identifier un point de restauration antérieur. Une période unique pour toutes les données peut être pratique, mais elle risque d’être trop courte pour les systèmes critiques ou inutilement longue pour des données à faible valeur.
Plusieurs générations doivent être conservées afin d’éviter de restaurer une version déjà infectée. Le choix doit intégrer la criticité métier, le volume de données, la capacité de stockage, les coûts d’exploitation et les obligations de conservation applicables. Pour les données personnelles, la rétention de sauvegarde ne doit pas être confondue automatiquement avec la durée de conservation opérationnelle : la durée de conservation des données clients doit être examinée séparément.
Comment vérifier la capacité réelle de restauration après un rançongiciel ?
Une sauvegarde est réellement utile lorsque l’organisation peut restaurer des données lisibles et redémarrer les services nécessaires dans un délai connu. La vérification exige des contrôles d’intégrité, des restaurations ponctuelles et des exercices complets dans un environnement maîtrisé, sans réintroduire une compromission dans la production.
La disponibilité d’une copie ne suffit pas à démontrer la capacité de reprise. Les équipes doivent mesurer les objectifs de délai de reprise et de perte de données acceptable pour chaque service critique, puis comparer ces objectifs aux résultats observés pendant les tests.
La procédure doit documenter l’ordre de reprise des applications, des bases de données, des annuaires, des configurations et des certificats. Les équipes informatiques, métiers et direction doivent connaître leurs responsabilités, car une reprise technique sans validation métier peut laisser l’activité bloquée.
Un test doit aussi vérifier les alertes et les dépendances. Une tâche de sauvegarde signalée comme réussie peut ne pas couvrir un répertoire, une base ou une configuration indispensable. La procédure doit être mise à jour après chaque changement d’architecture ou exercice de reprise.
Quels contrôles effectuer avant une crise ?
- Vérifier que les tâches de sauvegarde réussissent et que les alertes sont effectivement traitées.
- Restaurer régulièrement des fichiers, des bases et des configurations dans un environnement contrôlé.
- Réaliser un exercice complet de reprise avec chronométrage des opérations.
- Comparer les délais observés aux besoins de chaque service critique.
- Mettre à jour les procédures après chaque test ou modification de l’architecture.
La réponse à un rançongiciel doit également suivre une procédure d’incident. L’isolement des systèmes concernés, la conservation des preuves, la coordination avec les prestataires et le recours aux canaux officiels doivent être prévus à l’avance. Les étapes adaptées aux premières minutes sont détaillées dans ce guide consacré aux réflexes face à un rançongiciel.
Pourquoi l’immutabilité doit-elle compléter la cybersécurité globale ?
La sauvegarde immuable permet de récupérer une version antérieure, tandis que la cybersécurité cherche à empêcher ou contenir l’attaque. Une protection cohérente associe donc sauvegardes, gestion des identités, segmentation réseau, mises à jour, détection, réponse à incident et exercices de reprise.
La protection des postes et des serveurs reste indispensable. Un outil de détection peut aider à repérer une activité suspecte avant le chiffrement, alors qu’une sauvegarde intervient surtout après la perte ou l’altération des données. La comparaison entre EDR et antivirus pour une PME aide à distinguer ces rôles sans confondre prévention et récupération.
La meilleure stratégie ne classe pas l’immutabilité, l’isolement et la détection en concurrence : elle les combine pour éviter qu’un même incident contourne toutes les barrières.
Quelle protection choisir pour quel besoin ?
| Mécanisme | Isolation | Résistance à la suppression | Restauration | Coût opérationnel | Usage pertinent |
|---|---|---|---|---|---|
| Immutabilité | Variable | Élevée pendant la rétention configurée | Souvent rapide si l’accès reste disponible | Stockage et administration à prévoir | Conserver des points de restauration protégés |
| Copie hors ligne | Élevée pendant la déconnexion | Élevée contre les accès réseau | Plus dépendante des opérations manuelles | Organisation et manipulation supplémentaires | Réduire l’exposition permanente |
| Réplication | Variable | Faible si les données sont modifiables | Rapide pour une copie saine | Réseau, stockage et supervision | Améliorer la disponibilité entre sites |
| Instantanés | Souvent faible à moyenne | Variable selon les droits | Rapide sur le même environnement | Gestion de capacité et de versions | Revenir rapidement à un état récent |
| Détection et réponse | Ne crée pas de copie | Ne protège pas directement les sauvegardes | Ne restaure pas les données | Surveillance et compétences nécessaires | Repérer et contenir l’attaque |
Le choix dépend du besoin couvert. Une copie immuable répond au risque de suppression ou de modification, une copie isolée limite l’accès depuis le réseau et la détection cherche à réduire le temps de présence de l’attaquant. La stratégie la plus robuste répartit les risques au lieu de faire reposer toute la reprise sur un seul dispositif.
Quelles erreurs de déploiement réduisent la protection ?
- Considérer comme indépendante une copie accessible avec les comptes de production.
- Ne jamais vérifier la restauration ou se limiter à une vérification de présence des fichiers.
- Choisir une durée d’immutabilité inférieure au délai probable de détection.
- Oublier les annuaires, configurations, secrets, certificats et bases nécessaires à la reprise.
- Confondre copie chiffrée, réplication et copie réellement immuable.
- Supposer qu’un fournisseur ou une technologie offre les mêmes garanties dans toutes les configurations.
Le verdict est net : une sauvegarde immuable est une protection importante contre la destruction des copies, mais sa valeur dépend de l’architecture complète. Sans accès séparés, historique suffisant et tests de restauration, le verrouillage peut donner une fausse impression de résilience.
À retenir
- 🛡️ Une sauvegarde immuable verrouille une copie pendant une période de rétention définie.
- 🔐 L’immutabilité ne protège ni les systèmes de production ni les données déjà exfiltrées.
- 📚 Plusieurs générations augmentent les chances de retrouver un état antérieur sain.
- 🧩 Les comptes séparés, l’isolement et la surveillance limitent les destructions en cascade.
- 🧪 Un test de restauration est indispensable pour mesurer la reprise réelle de l’activité.
Questions fréquentes
Une sauvegarde immuable peut-elle être supprimée par un administrateur ?
La réponse dépend du mécanisme de verrouillage, de la période de rétention et des droits prévus par l’architecture. Une suppression logique peut être bloquée pendant la période définie, tandis qu’une expiration programmée ou une procédure administrative exceptionnelle peut obéir à d’autres règles.
Une sauvegarde immuable suffit-elle contre un rançongiciel ?
Non. Une sauvegarde immuable protège un ou plusieurs points de restauration, mais elle ne remplace ni la prévention, ni la protection des comptes, ni la détection et la réponse à incident.
Combien de temps faut-il conserver une sauvegarde immuable ?
La durée dépend du délai probable de détection, de la criticité des données, des obligations de conservation et de la capacité de stockage. Plusieurs générations doivent être conservées afin d’éviter de restaurer une version déjà infectée.
Quelle est la différence entre sauvegarde immuable, hors ligne et déconnectée ?
Une sauvegarde immuable reste généralement accessible mais verrouillée contre les modifications. Une sauvegarde hors ligne ou déconnectée n’est pas exposée en permanence au réseau, ce qui apporte une autre forme d’isolation ; les mécanismes peuvent être combinés.
Comment vérifier qu’une sauvegarde est réellement exploitable ?
Il faut contrôler l’intégrité et la lisibilité des données, réaliser des restaurations régulières et organiser des exercices documentés de reprise. Le test doit inclure les applications, les bases, les annuaires, les configurations et les certificats nécessaires.
Que faire si les données ont été sauvegardées après leur chiffrement ?
Il faut rechercher un point de restauration antérieur, isoler les systèmes concernés et traiter l’événement comme un incident de sécurité. Une copie chiffrée par l’attaque peut être intacte techniquement tout en étant inutilisable pour restaurer l’activité.