EDR ou antivirus pour une PME : quelles différences et quelle protection choisir ?
Pour une PME, un EDR offre une surveillance plus approfondie qu’un antivirus classique : il analyse les comportements sur les postes, conserve les événements et peut déclencher une réponse automatique. Un antivirus reste pertinent pour bloquer les menaces connues, mais l’EDR devient plus adapté lorsque l’entreprise doit détecter des attaques discrètes, limiter le temps de réaction ou protéger des postes en télétravail.
Le choix entre EDR ou antivirus pour une PME dépend surtout de l’exposition aux menaces, du nombre de postes, des compétences disponibles et du niveau de supervision recherché. Ce comparatif distingue les fonctions réellement couvertes, les coûts à prévoir, les limites de chaque approche et les situations dans lesquelles une offre EDR managée est préférable.
En bref
🛡️ Un antivirus professionnel bloque principalement les menaces connues, tandis qu’un EDR recherche des comportements anormaux et aide à reconstituer un incident.
🔎 L’EDR est plus pertinent pour une PME exposée au télétravail, aux rançongiciels ou aux attaques sans fichier, à condition de pouvoir traiter ses alertes.
💶 Le coût total inclut la licence, le déploiement, la supervision et le temps consacré aux faux positifs. Un tarif par terminal ne suffit pas à comparer deux offres.
⚙️ Le choix le plus équilibré associe protection des postes, mises à jour, sauvegardes testées, authentification renforcée et procédure de réponse aux incidents.
Antivirus et EDR : quelles différences fondamentales ?
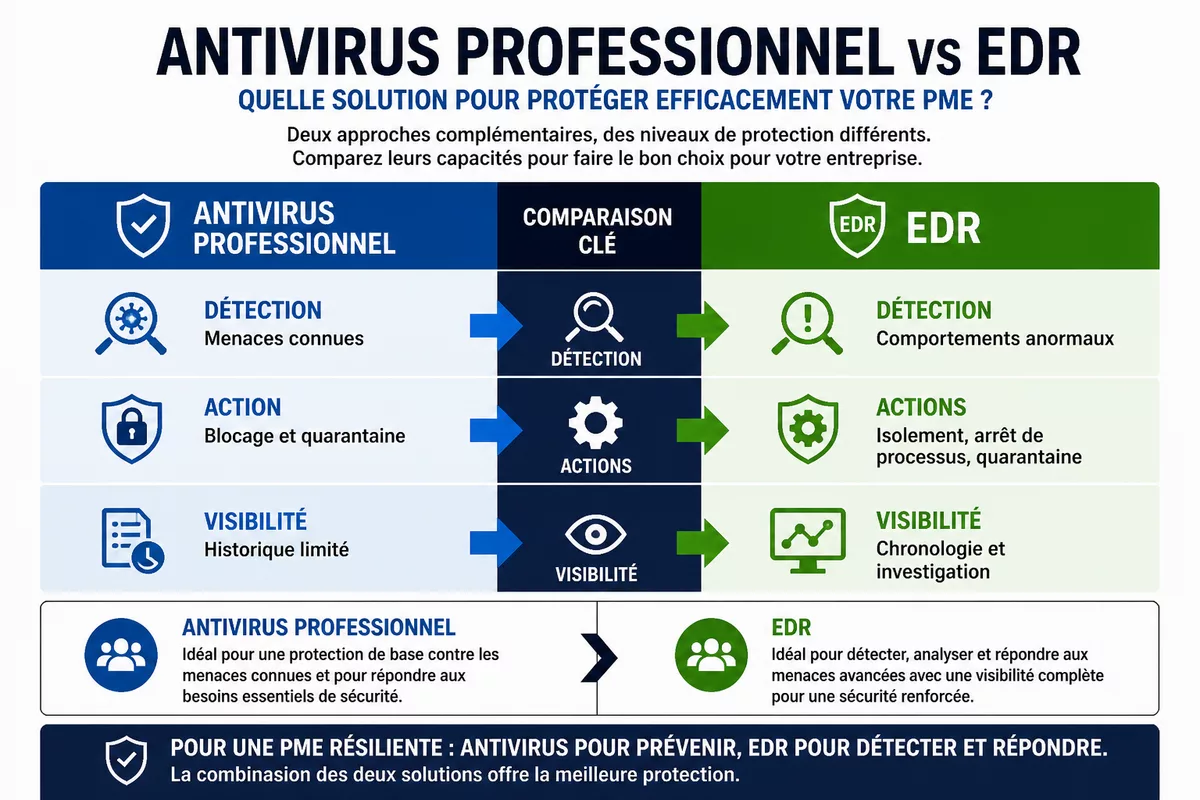
Un antivirus professionnel est un logiciel de sécurité qui identifie et bloque notamment des programmes malveillants connus à partir de signatures, de règles et d’analyses complémentaires. Un EDR, pour « Endpoint Detection and Response », est une solution installée sur les postes, serveurs ou équipements mobiles qui observe les événements et détecte des comportements suspects. Les deux protègent les terminaux, mais leur profondeur d’analyse et leur capacité d’investigation diffèrent.
Qu’est-ce qu’un antivirus professionnel ?
Un antivirus professionnel est une protection de première ligne destinée à empêcher l’exécution de fichiers malveillants, de logiciels indésirables ou de menaces déjà identifiées. Les solutions actuelles ne reposent pas uniquement sur une base de signatures : elles peuvent aussi analyser la réputation d’un fichier ou certains comportements. Leur administration reste généralement plus simple qu’une plateforme EDR.
L’antivirus est adapté lorsque le besoin prioritaire consiste à sécuriser des postes standards avec une gestion centralisée et peu d’alertes complexes à traiter. Cette approche ne signifie pas que la PME est protégée contre tous les scénarios : une attaque utilisant un compte légitime, un script détourné ou une faille récente peut dépasser une défense centrée sur le fichier.
- Blocage des malwares connus et des fichiers suspects ;
- Protection de plusieurs postes depuis une console selon l’offre retenue ;
- Mises à jour régulières des moteurs et des bases de détection ;
- Administration souvent plus accessible pour une petite équipe.
Qu’est-ce qu’un EDR ?
Un EDR est un logiciel de détection et de réponse installé sur les terminaux qui collecte des événements, recherche des écarts de comportement et facilite l’intervention. Une séquence inhabituelle, comme un processus qui chiffre massivement des fichiers ou un script qui lance des commandes anormales, peut déclencher une alerte même si aucun fichier connu n’est identifié.
Un EDR moderne s’appuie généralement sur quatre fonctions : collecte de données, analyse comportementale, réponse et investigation. Les modèles d’apprentissage automatique peuvent établir une référence de comportement, mais leurs alertes doivent rester interprétées dans le contexte réel de l’entreprise.
Un EDR ne se contente pas de demander « quel fichier est présent ? » ; il cherche aussi à comprendre « que fait ce fichier sur le poste et après son exécution ? ».
EDR ou antivirus : quelle protection couvre le mieux les menaces d’une PME ?
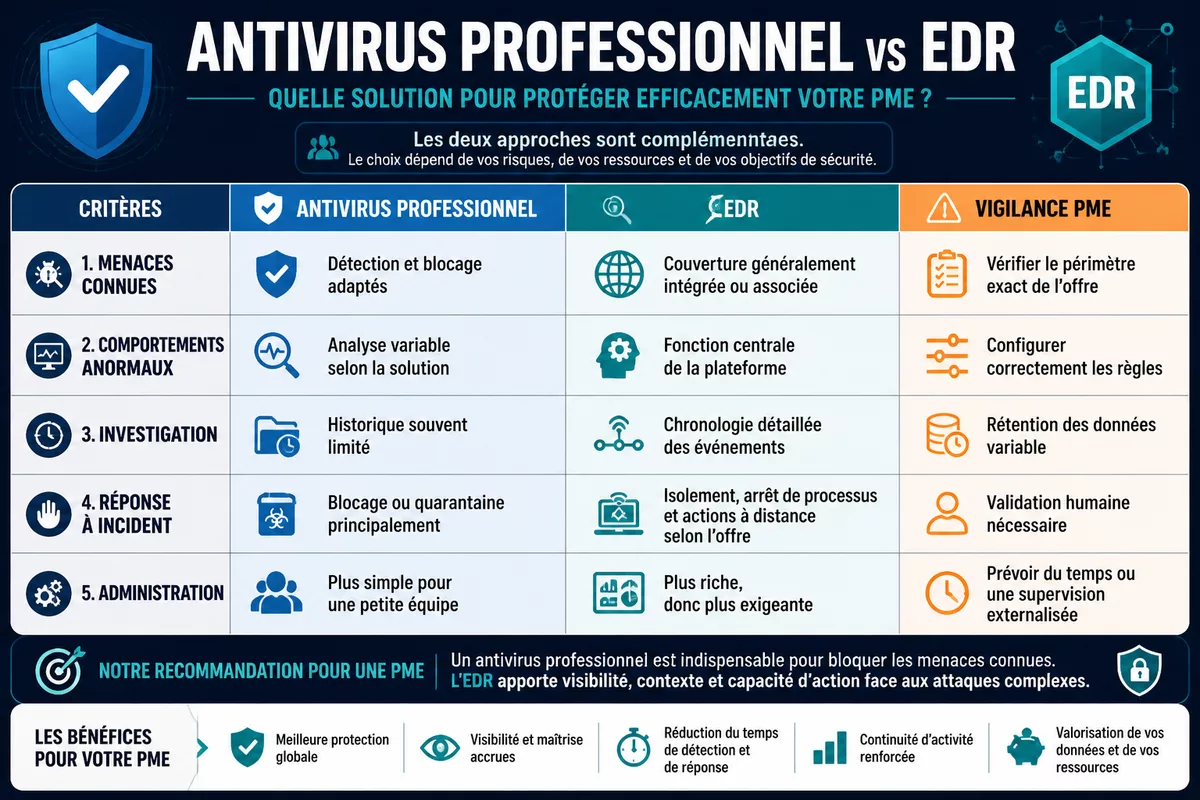
La réponse dépend du scénario à contrer. Un antivirus répond efficacement à une partie des menaces connues et réduit le risque d’exécution accidentelle. Un EDR ajoute une vision temporelle des événements : il peut repérer une chaîne d’actions suspectes, isoler un poste, arrêter un processus ou mettre un fichier en quarantaine. Cette capacité est particulièrement utile face aux rançongiciels et aux attaques sans fichier.
| Critère | Antivirus professionnel | EDR | Point de vigilance |
|---|---|---|---|
| Menaces connues | Détection et blocage adaptés | Couverture généralement intégrée ou associée | Vérifier le périmètre exact de l’offre |
| Comportements anormaux | Analyse variable selon la solution | Fonction centrale de la plateforme | Les règles doivent être correctement configurées |
| Investigation | Historique souvent limité | Chronologie détaillée des événements | La rétention des données peut varier |
| Réponse à incident | Blocage ou quarantaine principalement | Isolement, arrêt de processus et actions à distance selon l’offre | Une validation humaine reste nécessaire dans les cas sensibles |
| Administration | Plus simple pour une petite équipe | Plus riche, donc plus exigeante | Prévoir du temps ou une supervision externalisée |
Prévention des menaces
L’antivirus et l’EDR peuvent tous deux empêcher l’exécution d’un fichier dangereux. La différence tient moins au mot « antivirus » qu’au périmètre fonctionnel de l’offre : certaines protections modernes intègrent une analyse comportementale, alors qu’un EDR complet ajoute une télémétrie détaillée et des actions de réponse. Le nom commercial ne suffit donc pas pour comparer deux produits.
Détection et visibilité
Un EDR conserve un historique des événements liés aux processus, aux fichiers, aux connexions et aux comptes selon sa configuration. Cette visibilité permet de rechercher le point d’entrée probable et de suivre la propagation d’une attaque. Un antivirus peut signaler un fichier bloqué sans fournir la même chronologie opérationnelle.
Réponse à un incident
En cas de détection, un EDR peut proposer ou exécuter l’isolement d’un poste, l’arrêt d’un processus malveillant, la mise en quarantaine d’un fichier suspect ou l’annulation de certaines modifications. L’automatisation réduit le délai d’action, mais une règle trop agressive peut interrompre une activité légitime. Les mécanismes de validation et de retour arrière doivent être vérifiés avant le déploiement.
Administration et compétences nécessaires
Un antivirus professionnel demande généralement moins de compétences pour les tâches courantes. Un EDR produit davantage d’alertes et de données ; une PME doit donc définir qui les examine, dans quel délai et avec quelle procédure. Sans cette organisation, la solution peut être installée mais sous-exploitée.
Quel choix pour une PME selon son profil et son niveau de risque ?
Une PME peut conserver un antivirus professionnel si ses postes sont homogènes, correctement mis à jour et administrés par une personne identifiée. Un EDR devient préférable lorsque l’entreprise manipule des données sensibles, travaille à distance, dépend fortement de ses postes ou ne peut pas tolérer une interruption prolongée. Une offre MDR convient lorsque personne ne peut surveiller les alertes.
Quand un antivirus professionnel peut suffire
Un antivirus pour PME peut constituer un socle cohérent pour une petite structure ayant peu de postes, une infrastructure simple et une faible exposition à des systèmes critiques. Le choix reste acceptable si les sauvegardes sont isolées, les correctifs appliqués rapidement et les comptes protégés par une authentification forte.
- Structure de petite taille avec peu de terminaux ;
- Absence de données particulièrement sensibles ou d’obligations sectorielles spécifiques ;
- Prestataire informatique disponible pour les mises à jour et les incidents ;
- Budget limité, avec priorité donnée au socle de sécurité.
Quand un EDR devient préférable
Un EDR pour entreprise devient plus pertinent lorsqu’un poste compromis peut interrompre la production, exposer des données clients ou servir de relais vers d’autres systèmes. Le télétravail augmente aussi le nombre de terminaux utilisés hors du réseau habituel, ce qui renforce l’intérêt d’une protection centralisée et d’une visibilité à distance.
Le critère décisif n’est pas seulement le nombre de salariés, mais la conséquence d’un poste compromis et la capacité de l’entreprise à réagir rapidement. Une PME de quinze personnes qui traite des données sensibles peut avoir davantage besoin d’un EDR qu’une structure plus grande dont les usages sont très cloisonnés.
Quand choisir une offre EDR supervisée
Une offre MDR associe généralement la technologie EDR à une surveillance assurée par des spécialistes. Le prestataire analyse les alertes, qualifie les incidents et peut accompagner les actions de réponse selon le contrat. Cette formule est adaptée à une PME sans équipe de sécurité interne, mais elle doit être évaluée sur les horaires de couverture, les délais d’escalade et les actions réellement incluses.
| Profil de PME | Option la plus pertinente | Limite à accepter |
|---|---|---|
| Petite structure, usages bureautiques simples | Antivirus professionnel centralisé | Visibilité limitée sur les attaques complexes |
| PME avec télétravail et données sensibles | EDR avec console centralisée | Configuration et traitement des alertes nécessaires |
| PME sans responsable sécurité disponible | EDR supervisé ou MDR | Coût et dépendance au prestataire |
| Activité très dépendante du système informatique | EDR, sauvegardes testées et procédure d’incident | Aucune solution ne remplace les mesures complémentaires |
Peut-on utiliser un antivirus et un EDR ensemble ?
Un EDR moderne intègre souvent une protection antivirus, ce qui évite d’installer deux moteurs concurrents sur le même poste. Une PME ne doit donc pas additionner automatiquement deux logiciels. Elle doit vérifier si l’EDR inclut la prévention des malwares, comment il remplace la protection existante et quelles exclusions sont nécessaires pour éviter les conflits.
La complémentarité se situe plutôt entre l’EDR et les autres couches de sécurité : pare-feu, gestion des correctifs, sauvegardes, filtrage des courriels, contrôle des identités et sensibilisation. Un EDR détecte et répond sur les terminaux ; il ne garantit ni la récupération des données ni la sécurité des mots de passe.
Installer un EDR sans organiser les sauvegardes, les mises à jour et la réponse aux incidents crée une illusion de couverture plutôt qu’une défense complète.
Comment choisir une solution EDR ou antivirus pour une PME ?
Pour choisir entre EDR ou antivirus PME, commencez par recenser les postes, les systèmes utilisés, les données sensibles et les personnes capables de traiter une alerte. Comparez ensuite les fonctions incluses, la supervision, la rétention des événements et le coût sur la durée. Une démonstration doit porter sur un scénario d’incident, pas uniquement sur l’apparence de la console.
- Inventorier les terminaux : comptez les ordinateurs, serveurs et équipements mobiles, puis identifiez les systèmes d’exploitation pris en charge.
- Décrire les risques : listez les données sensibles, les accès distants, les applications critiques et les conséquences d’un arrêt.
- Définir le responsable des alertes : indiquez qui reçoit les notifications, qui peut isoler un poste et qui contacte le prestataire.
- Comparer les fonctions : vérifiez la détection comportementale, l’investigation, l’isolement, la quarantaine et la durée de conservation des événements.
- Calculer le coût total : additionnez licences, déploiement, assistance, supervision, formation et éventuels frais de sortie.
- Tester un scénario : demandez comment la solution réagit à un processus qui chiffre des fichiers ou à un compte compromis.
- Vérifier le résultat : contrôlez qu’une alerte est bien reçue, qu’un poste peut être isolé et qu’une procédure écrite existe.
Couverture technique et fonctions de sécurité
Le périmètre doit couvrir les systèmes réellement utilisés et les postes hors du siège. Vérifiez également la protection contre les rançongiciels, les attaques sans fichier, les scripts malveillants et les menaces persistantes. Une promesse générale de « protection avancée » ne remplace pas la liste des fonctions activées dans le contrat.
Simplicité de gestion et supervision
Une console centralisée facilite le suivi, mais elle ne supprime pas la charge opérationnelle. Demandez le volume attendu d’alertes, les possibilités de réglage, les rapports disponibles et le délai d’intervention du support. Une PME sans compétence dédiée doit comparer une licence autonome à une formule managée.
Coût total et modèle de facturation
Le prix d’un EDR pour une PME varie selon le nombre de terminaux, la durée de licence, le niveau de support, la conservation des données et la supervision. Une fourchette indicative souvent citée pour les petites entreprises se situe autour de 6 à 16 dollars par terminal et par mois, mais cette valeur n’est pas un tarif universel et doit être vérifiée dans le devis daté.
Un devis utile doit distinguer le coût par terminal, les frais de mise en service, la supervision 24 heures sur 24, les interventions d’urgence et les options de stockage. Un antivirus moins cher à l’achat peut demander davantage de temps interne ; un EDR managé peut coûter plus cher mais réduire la charge de surveillance.
Quelles mesures complémentaires restent indispensables ?
La protection des postes ne couvre qu’une partie du système d’information. Une PME doit conserver des sauvegardes séparées et régulièrement restaurées, appliquer les correctifs, limiter les privilèges et protéger les comptes administrateurs. L’authentification multifacteur réduit le risque lié à un mot de passe volé ; un guide consacré à l’activation de l’authentification multifacteur peut compléter cette démarche.
- Effectuer des sauvegardes déconnectées ou protégées contre l’effacement ;
- Tester régulièrement la restauration de fichiers et de systèmes ;
- Appliquer les correctifs des systèmes, applications et équipements réseau ;
- Utiliser une authentification multifacteur pour les comptes sensibles ;
- Prévoir une procédure d’alerte, d’isolement et de signalement ;
- Limiter les droits administrateur et revoir les comptes inutilisés.
La gestion des mots de passe mérite aussi une décision séparée : un EDR ne corrige pas un secret réutilisé ou partagé entre plusieurs salariés. Pour une équipe, le choix d’un gestionnaire de mots de passe adapté relève d’un autre contrôle de sécurité.
À retenir
- 🛡️ L’antivirus bloque surtout les menaces connues, tandis que l’EDR analyse les comportements.
- 🔎 Un EDR apporte une chronologie d’événements et des actions de réponse sur les terminaux.
- ⚙️ Une PME doit attribuer le traitement des alertes avant de déployer une solution EDR.
- 💶 Le coût total inclut la licence, le support, la supervision et le temps d’administration.
- 🔐 EDR, sauvegardes, correctifs et authentification multifacteur doivent fonctionner ensemble.
Questions fréquentes
Un EDR remplace-t-il complètement un antivirus ?
Un EDR moderne intègre souvent des fonctions antivirus, mais le périmètre varie selon l’offre. Il faut vérifier les modules inclus plutôt que supposer qu’un produit remplace automatiquement l’autre.
Un EDR est-il adapté à une petite entreprise ?
Un EDR peut convenir à une petite entreprise si ses données sont sensibles ou si l’arrêt d’un poste aurait des conséquences importantes. Une formule supervisée est souvent plus réaliste lorsqu’aucun salarié ne peut traiter les alertes.
Quel est le prix d’un EDR pour une PME ?
Le prix dépend du nombre de terminaux, de la durée de licence, du support et de la supervision. Une estimation indicative de 6 à 16 dollars par terminal et par mois circule pour certaines offres destinées aux petites entreprises, mais le devis réel peut s’en écarter.
Faut-il une équipe informatique pour administrer un EDR ?
Une équipe dédiée n’est pas toujours nécessaire, mais une personne ou un prestataire doit surveiller les alertes et connaître la procédure d’isolement. Sans responsable clairement désigné, la valeur opérationnelle de l’EDR diminue.
Quelle solution choisir contre les rançongiciels ?
Un EDR peut détecter un comportement de chiffrement massif et déclencher certaines actions de réponse. La protection doit toutefois être associée à des sauvegardes isolées, testées et restaurables, car aucun outil de terminal ne garantit à lui seul la récupération des données.