Tester une API REST sans coder : outils, méthode simple et erreurs à éviter
Pour tester une API REST sans coder, utilisez un outil graphique comme Postman ou un client REST en ligne, renseignez l’URL, la méthode HTTP et les éventuels en-têtes, puis envoyez une requête GET avant toute opération de modification. Vérifiez ensuite le code de statut, le contenu JSON, le temps de réponse et l’effet réellement produit.
Cette méthode permet de comprendre rapidement si une API répond comme prévu, sans développer de programme complet. Le guide présente les prérequis, les requêtes GET et POST, l’authentification, les codes d’erreur et les contrôles à effectuer avant d’automatiser les tests.
En bref
🧭 Commencez par une requête GET documentée et sans effet de bord, puis contrôlez l’URL, le statut HTTP et le contenu retourné.
🔧 Un outil de test API graphique permet de choisir la méthode, renseigner les en-têtes, envoyer du JSON et conserver l’historique des requêtes.
🔒 N’utilisez jamais de clé API ou de données personnelles dans une capture, un export partagé ou un outil en ligne non maîtrisé.
Avant de commencer : comment choisir un outil et réunir les informations utiles ?
Pour choisir un outil de test API, partez de la tâche à réaliser plutôt que de la popularité du logiciel. Un client REST est une interface graphique qui permet de composer une requête HTTP, de l’envoyer à un service et d’examiner la réponse sans écrire de programme.
Un essai ponctuel peut se faire avec un outil en ligne, à condition de ne pas y transmettre de secret ni de donnée sensible. Un logiciel de bureau convient mieux pour conserver des collections, réutiliser des variables, partager des scénarios contrôlés et préparer une automatisation.
| Option | Usage adapté | Atouts pratiques | Limites à vérifier |
|---|---|---|---|
| Outil en ligne | Essai rapide d’une requête | Aucune installation, prise en main immédiate | Données transmises au service, restrictions du navigateur, historique limité |
| Logiciel de bureau | Tests répétés et collections | Variables, historique, scénarios et environnement de travail | Installation, gestion des accès et éventuelles fonctions payantes |
| Extension de navigateur | Diagnostic ponctuel depuis le navigateur | Accès rapide aux méthodes HTTP et aux en-têtes | Permissions, évolution du navigateur et restrictions liées à CORS |
Quel outil de test API utiliser sans programmer ?
Postman permet d’exécuter, de tester, de documenter et d’automatiser des requêtes API depuis une interface graphique. Sa documentation officielle présente aussi les collections et les contrôles de réponse, mais les fonctionnalités disponibles peuvent évoluer selon l’offre utilisée.
Un outil en ligne comme ReqBin peut convenir pour une requête isolée, tandis qu’un client de bureau est plus approprié pour conserver une méthode reproductible. Comparez la simplicité, la confidentialité, les possibilités de partage, le coût éventuel et l’automatisation avant de retenir un logiciel de test API.
- Choisissez un outil capable de sélectionner GET, POST, PUT, PATCH et DELETE.
- Vérifiez la présence de champs pour l’URL, les paramètres, les en-têtes et le corps JSON.
- Privilégiez un historique ou une collection lorsque les mêmes requêtes doivent être rejouées.
- Contrôlez les règles de conservation et de partage des secrets.
Quels éléments relever dans la documentation API REST ?
La documentation API REST constitue le point de départ du test. Relevez l’URL de base, le chemin complet de chaque endpoint, la méthode autorisée, les paramètres attendus et le mode d’authentification avant de remplir l’outil.
La documentation doit aussi préciser les champs obligatoires, le format du corps, les réponses possibles, les limites de fréquence et les droits nécessaires. Une spécification OpenAPI peut regrouper une partie de ces informations, mais elle ne remplace pas la vérification du comportement réel de l’API.
- Adresse : URL de base, version et chemin de la ressource.
- Requête : méthode HTTP, paramètres de chemin et paramètres de requête.
- Données : en-têtes, type de contenu et champs obligatoires.
- Accès : clé API, jeton, OAuth, droits et limites de fréquence.
- Réponse : codes HTTP, structure JSON et messages d’erreur.
Un environnement de démonstration ou de test doit être privilégié lorsque l’API modifie des données. Pour approfondir le choix entre les styles d’API, consultez aussi ce comparatif sur API REST ou GraphQL.
Comment comprendre une requête HTTP avant de l’envoyer ?
Une API REST est un service qui reçoit une requête HTTP et renvoie une réponse structurée, souvent au format JSON. Une requête contient généralement une URL, une méthode, des paramètres, des en-têtes et parfois un corps ; chaque élément influence le traitement effectué par le serveur.
Une requête GET sert habituellement à consulter une ressource, tandis qu’une requête POST transmet des données pour créer une ressource ou déclencher une opération prévue par l’API. Une réponse techniquement valide ne prouve pas que le résultat métier est correct : le contenu et l’effet obtenu doivent aussi être contrôlés.
Quelles différences entre les méthodes GET, POST, PUT, PATCH et DELETE ?
La méthode GET récupère une ressource ou une liste sans demander de modification. La méthode POST transmet généralement des données pour créer une ressource ou exécuter une action documentée.
La méthode PUT remplace une représentation complète, alors que PATCH modifie seulement certains champs. La méthode DELETE supprime une ressource ; utilisez-la uniquement avec un identifiant de test et dans un environnement dont les effets sont maîtrisés.
| Méthode | Objectif habituel | Contrôle prioritaire |
|---|---|---|
| GET | Lire une ressource | Contenu et identifiant retournés |
| POST | Créer ou transmettre des données | Code de création et champs générés |
| PUT | Remplacer une ressource | État complet après remplacement |
| PATCH | Modifier une partie d’une ressource | Champs modifiés et champs conservés |
| DELETE | Supprimer une ressource | Effet réel et possibilité de restauration |
Comment distinguer l’URL, les paramètres, les en-têtes et le corps JSON ?
Le chemin intégré à l’URL identifie souvent une ressource, par exemple /utilisateurs/42. Les paramètres placés après un point d’interrogation servent plutôt à filtrer, trier ou paginer une liste, comme ?page=2.
Les en-têtes transmettent des informations de traitement, notamment Content-Type: application/json lorsque le serveur attend un corps JSON. Le corps contient les données envoyées ; les guillemets, virgules, accolades et types de valeur doivent respecter la syntaxe JSON.
{
  "nom": "Exemple",
  "actif": true
}
Une capture ou un exemple public ne doit jamais contenir une clé API, un mot de passe ou un jeton réel. Les mécanismes d’accès sont détaillés dans ce guide consacré au choix de l’authentification API.
Comment tester une API REST sans coder, étape par étape ?
La méthode la plus sûre consiste à commencer par une lecture, puis à tester une création contrôlée et enfin les opérations de modification. Chaque étape doit préciser le résultat attendu avant l’envoi afin d’éviter de confondre une réponse reçue avec un test réussi.
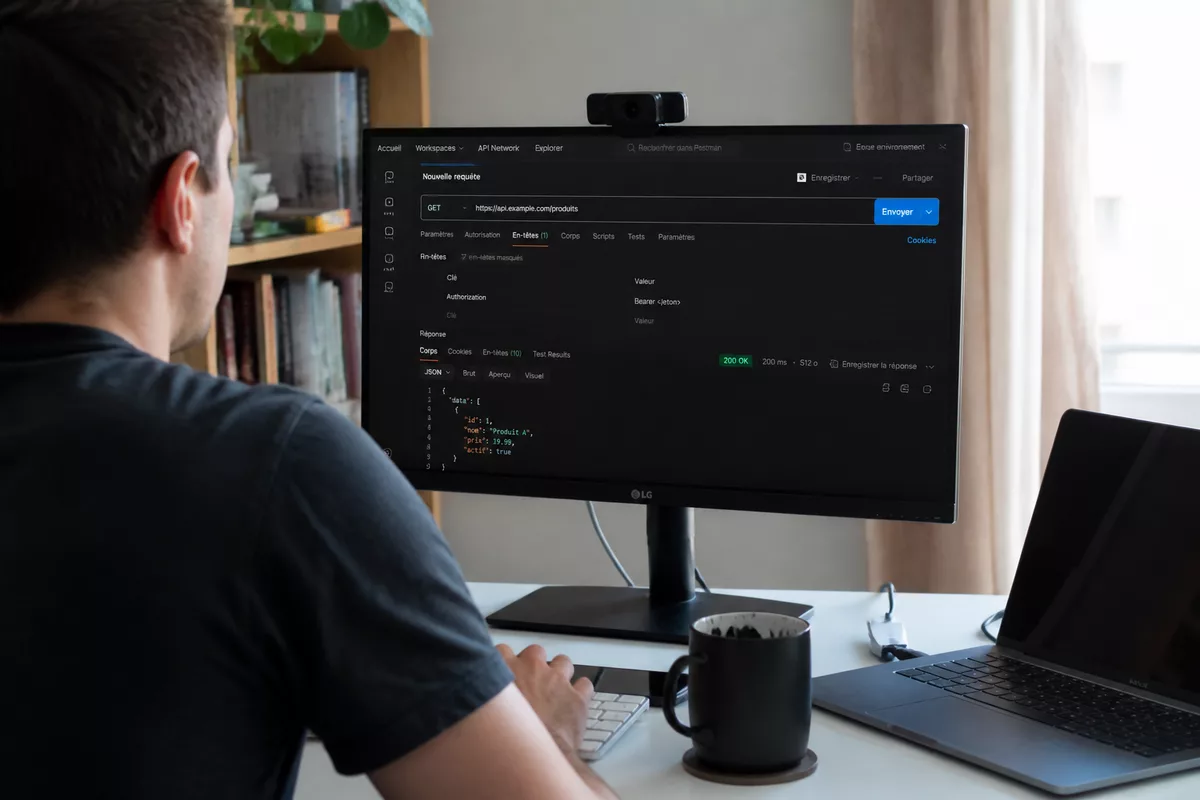
Un outil graphique affiche généralement les mêmes zones : méthode HTTP, URL, paramètres, en-têtes, corps et réponse. Conservez les requêtes reproductibles dans une collection et placez les URL, identifiants non sensibles et jetons dans des variables protégées.
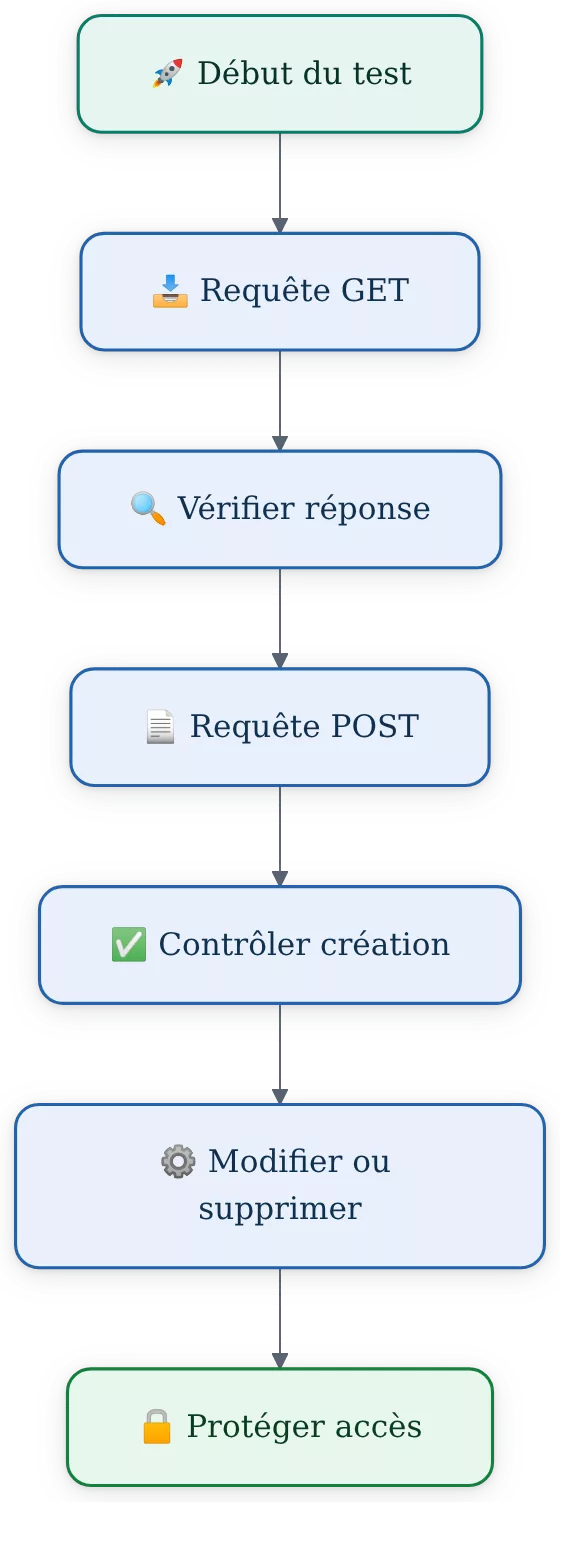
Étape 1 : envoyer une première requête GET
Sélectionnez GET, saisissez l’URL complète fournie par la documentation et ajoutez les paramètres de recherche nécessaires. Envoyez la requête uniquement lorsque l’adresse et la version de l’API correspondent à l’environnement de test.
Relevez le code de statut, le temps de réponse, les en-têtes et le contenu retourné. Vérifiez que l’identifiant, le nombre d’éléments et les champs présents correspondent à la ressource demandée, plutôt que de vous arrêter à l’affichage d’un résultat JSON.
Étape 2 : tester une requête POST avec un corps JSON
Choisissez POST et utilisez l’endpoint prévu pour la création. Ajoutez l’en-tête Content-Type: application/json, puis saisissez uniquement les champs documentés avec des données fictives ou réversibles.
Après l’envoi, contrôlez le code retourné, l’identifiant généré et les champs renvoyés par le service. Une création annoncée par la réponse doit ensuite être vérifiée avec une requête GET ou dans l’interface de test prévue à cet effet.
{
  "nom": "Compte de démonstration",
  "type": "test"
}
Étape 3 : vérifier une modification ou une suppression
Utilisez PUT pour un remplacement complet et PATCH pour une modification partielle, conformément à la documentation. Vérifiez l’identifiant, les droits et l’environnement avant toute action qui change une donnée.
Réservez DELETE à des ressources de test et confirmez l’état final après l’opération. Une réponse positive ne suffit pas : l’objet peut rester accessible, être supprimé de façon différée ou être traité différemment selon les règles du service.
Étape 4 : ajouter l’authentification sans exposer ses secrets
Identifiez d’abord le mécanisme attendu : clé dans un en-tête, jeton porteur, authentification de session ou flux OAuth. Testez séparément un accès autorisé et un accès refusé pour vérifier que le service distingue bien l’identité et les permissions.
Stockez les secrets dans des variables protégées lorsque l’outil le permet et retirez-les des captures, exports, historiques partagés et exemples publics. Un jeton expiré, mal préfixé ou placé dans le mauvais en-tête peut provoquer une erreur alors que le compte dispose bien des droits nécessaires.
« Un test utile commence par un résultat attendu, pas par un simple clic sur le bouton d’envoi. »
Comment lire et valider la réponse de l’API ?
Pour vérifier une réponse API, examinez ensemble le code HTTP, les en-têtes, le contenu, le temps de réponse et l’effet produit. Une réponse 200 peut contenir une donnée incomplète, un mauvais enregistrement ou une structure incompatible avec la documentation.
Comparez les noms de champs, les types, les valeurs nulles, les dates, la pagination et les messages d’erreur avec le contrat attendu. La documentation HTTP de MDN fournit une référence utile pour interpréter les catégories de codes sans remplacer les règles propres à chaque API.
Quels sont les principaux codes de statut à connaître ?
- 200 : requête traitée correctement avec un contenu retourné.
- 201 : ressource créée après une opération acceptée.
- 204 : opération réussie sans contenu à retourner.
- 400 : requête mal formée ou données invalides.
- 401 : authentification absente, invalide ou expirée.
- 403 : identité reconnue, mais accès interdit.
- 404 : route ou ressource introuvable.
- 429 : limite de requêtes dépassée.
Les significations générales des statuts HTTP sont décrites dans la documentation MDN sur les codes HTTP. Le serveur peut toutefois ajouter des informations propres à son domaine, notamment un identifiant de corrélation ou un code d’erreur interne.
Quels contrôles effectuer dans le corps JSON ?
Vérifiez la présence des champs attendus et le respect exact de leur nom. Contrôlez ensuite les types de données, les valeurs nulles, les formats de date, la pagination et la cohérence entre les objets liés.
Un message d’erreur exploitable doit expliquer la cause sans révéler de secret ni d’information interne inutile. Une validation fonctionnelle demande aussi de vérifier que l’action attendue s’est produite dans le service, notamment après un POST, un PUT, un PATCH ou un DELETE.
« Le code HTTP indique le résultat du transport ; le contenu et l’état final indiquent si le besoin est réellement satisfait. »
Quelles erreurs résoudre lors d’un test d’API REST ?
Un diagnostic d’erreur API doit suivre un ordre stable : URL, version, méthode, paramètres, en-têtes, corps, authentification, statut, limites de fréquence et état du service. Cette séquence évite de modifier plusieurs éléments à la fois et de perdre la cause initiale.
Une erreur peut venir de l’outil client, de l’autorisation, de l’environnement, du réseau ou du serveur. Le tableau suivant associe chaque signal à une vérification directement réalisable.
| Signal | Cause fréquente | Vérification | Action prudente |
|---|---|---|---|
| 404 | URL, version ou identifiant incorrect | Comparer le chemin avec la documentation | Corriger l’endpoint sans changer la méthode au hasard |
| 400 | JSON invalide ou champ obligatoire absent | Contrôler les guillemets, virgules et champs | Réduire le corps au minimum documenté |
| 401 | Jeton absent, invalide ou expiré | Vérifier l’en-tête et le préfixe attendu | Régénérer un accès de test sans exposer le secret |
| 403 | Droits insuffisants | Comparer le rôle et l’environnement utilisés | Demander le droit approprié, sans contourner le contrôle |
| 429 | Quota ou limite de fréquence dépassé | Lire les en-têtes et la documentation du service | Ralentir les appels et respecter le délai demandé |
| Blocage du navigateur | Politique CORS ou restriction locale | Comparer avec un client autorisé par l’organisation | Ne pas désactiver les protections du navigateur |
Comment corriger une URL, une méthode ou des paramètres incorrects ?
Comparez l’URL saisie avec l’URL de base, la version et le chemin de la documentation. Vérifiez les majuscules, les identifiants, les paramètres obligatoires et l’encodage des caractères spéciaux.
La méthode HTTP doit correspondre à l’action documentée. Une route accessible en GET peut refuser POST, même si les deux requêtes utilisent exactement le même chemin.
Que faire avec un JSON invalide ou un en-tête manquant ?
Contrôlez les guillemets doubles, les virgules, les accolades et la présence des champs obligatoires. Un validateur JSON local peut aider à repérer une erreur de syntaxe avant l’envoi.
Vérifiez ensuite Content-Type et les autres en-têtes imposés par l’API. Lisez le message d’erreur sans recopier de données confidentielles dans un outil tiers ou un ticket public.
Comment traiter une authentification refusée ou un accès bloqué ?
Une erreur 401 signale généralement un problème d’authentification, tandis qu’une erreur 403 indique plutôt un problème de permission. Contrôlez le nom de l’en-tête, le préfixe du jeton, sa date d’expiration et l’environnement utilisé.
Un compte peut être correctement reconnu tout en n’ayant pas le droit de consulter ou de modifier une ressource. La correction consiste à utiliser le rôle prévu, jamais à contourner le contrôle d’accès.
Pourquoi une requête est-elle bloquée, lente ou limitée ?
Depuis un navigateur, une restriction CORS peut empêcher une requête pourtant valide côté serveur. Un logiciel de bureau peut faciliter le diagnostic lorsque son usage est autorisé, mais il ne corrige pas une permission manquante ni une règle de sécurité serveur.
Pour une réponse lente ou un code 429, contrôlez la taille de la réponse, les limites de fréquence, les en-têtes de délai et l’état du service. Les quotas API méritent une analyse séparée lorsque la limitation bloque une intégration durable.
Comment fiabiliser ses tests et préparer leur automatisation ?
Un test reproductible décrit la requête, les données, le résultat attendu et les conditions d’exécution. Commencez par un cas nominal, puis ajoutez un cas incomplet, un accès non autorisé et une ressource inexistante.
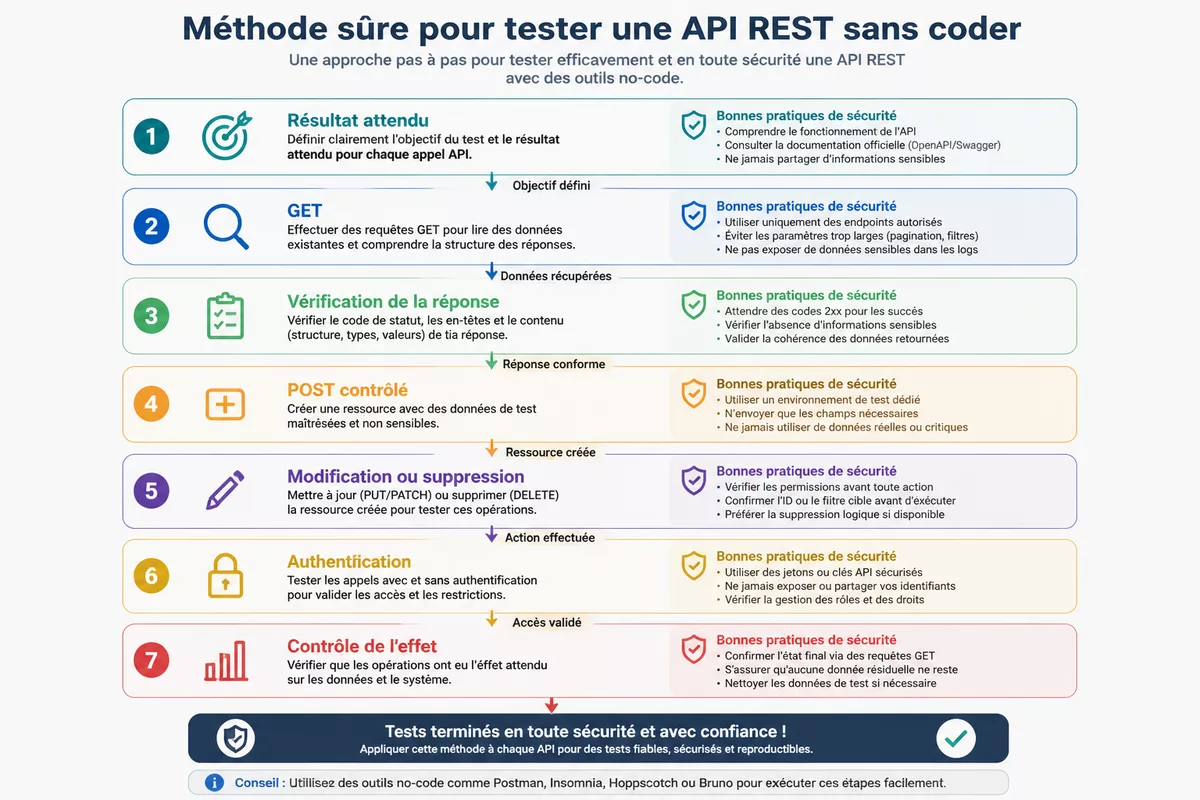
Les outils graphiques restent utiles pour explorer une API et diagnostiquer un cas ponctuel. L’automatisation devient pertinente lorsque les mêmes requêtes doivent être rejouées, notamment pour les contrôles de non-régression ou dans une chaîne d’intégration continue.
Quelle checklist utiliser pour un test reproductible ?
- Documentation et version de l’API consultées.
- Environnement de test identifié.
- Données fictives, réversibles ou explicitement autorisées.
- Résultat attendu défini avant l’envoi.
- Statut, contenu, temps de réponse et effet métier vérifiés.
- Secrets masqués dans les traces et exports.
- URL, méthode et conditions du test conservées.
Les tests indépendants sont plus faciles à rejouer : chaque scénario doit préparer ses propres données et ne pas dépendre de l’ordre d’exécution d’un autre scénario. Cette discipline réduit les faux positifs lorsqu’une collection est exécutée automatiquement.
Quand passer de l’essai manuel à l’automatisation ?
Automatisez les requêtes répétitives et les contrôles simples sur les statuts, les champs obligatoires et les formats. Ajoutez les assertions progressivement afin d’identifier précisément la condition qui échoue.
Un test technique de réponse ne valide pas à lui seul le comportement métier complet. Les contrôles fonctionnels, d’intégration, de charge, de sécurité et de contrat répondent à des objectifs différents ; leur périmètre doit être défini avant l’intégration dans une chaîne CI/CD.
Les limites de fréquence et les réponses 429 doivent aussi être reproduites avec prudence. Un test de charge ne doit pas être lancé sur une API publique sans autorisation explicite.
À retenir
- 🧭 Commencez par une requête GET documentée et sans effet de bord.
- 📄 Relevez méthode, URL, paramètres, en-têtes et corps avant l’envoi.
- 🔍 Vérifiez statut, JSON, temps de réponse et effet métier obtenu.
- 🔒 Protégez les clés, jetons et données personnelles dans chaque outil.
- ⚙️ Automatisez seulement les scénarios stabilisés et reproductibles.
Questions fréquentes
Peut-on tester une API REST sans savoir programmer ?
Oui, un outil graphique permet de configurer une requête et de lire la réponse sans écrire de programme. La compréhension des méthodes HTTP, des en-têtes, de l’authentification et du JSON reste toutefois nécessaire.
Quel outil utiliser pour tester une API sans coder ?
Un outil en ligne convient à un essai ponctuel sans donnée sensible. Un logiciel de bureau devient plus adapté pour conserver des collections, des variables, un historique et des scénarios reproductibles.
Comment envoyer une requête JSON sans développer de programme ?
Sélectionnez la méthode prévue, saisissez l’URL, ajoutez Content-Type: application/json, puis renseignez un corps JSON valide. Utilisez uniquement les champs documentés et des données de test.
Quelle différence entre une erreur 401 et une erreur 403 ?
Une erreur 401 indique généralement une authentification absente, invalide ou expirée. Une erreur 403 signifie que l’identité est reconnue, mais que les droits ne permettent pas l’opération demandée.
Pourquoi le navigateur bloque-t-il une requête API ?
Une politique CORS peut empêcher un navigateur d’autoriser une requête vers un autre domaine. Vérifiez la configuration du service et utilisez un outil autorisé par l’organisation, sans désactiver les protections du navigateur.
Tester une API REST sans coder devient donc une démarche progressive : commencez par un GET documenté, contrôlez chaque élément de la réponse, puis testez l’authentification et les opérations qui modifient les données. Une fois les scénarios stables, l’automatisation peut prendre le relais sans masquer les erreurs de conception ou de sécurité.