PME face aux rançongiciels : comprendre les causes les plus fréquentes et réagir efficacement dès les premières minutes
Les PME face aux rançongiciels ne sont pas surtout victimes de “malchance” : elles cumulent souvent des identifiants fragiles, des accès distants trop ouverts, des sauvegardes mal isolées et une capacité de réaction limitée. Dans ce contexte, une cyberattaque ne devient pas grave parce qu’elle est sophistiquée, mais parce qu’elle trouve vite une porte d’entrée exploitable.
Le vrai sujet n’est donc pas seulement de savoir ce qu’est un rançongiciel. Il faut comprendre pourquoi il entre si souvent par les mêmes failles, quels signaux doivent alerter, et quels gestes faire dans les toutes premières minutes pour limiter la propagation, préserver les preuves et préparer une reprise propre.
En bref
🛑 Les attaquants visent les PME parce qu’elles offrent souvent un accès rapide, pas parce qu’elles sont “petites” au sens économique.
⏱️ Dès le début d’un incident, l’ordre utile est simple : isoler, alerter, préserver, puis seulement reconstruire.
🔐 Le paiement d’une rançon ne garantit ni la récupération des données ni l’arrêt de la pression exercée sur l’entreprise.
📊 L’ANSSI a traité 4 386 cyberattaques en France en 2024, et son panorama 2025 recense plus de 128 incidents de rançongiciels : le risque reste très concret.
Pourquoi les PME restent-elles des cibles faciles ?
Une PME n’est pas d’abord visée pour sa taille, mais pour sa vitesse de prise de décision supposée faible. Les attaquants cherchent un point d’entrée simple, discret et rentable. Quand les comptes sont mal protégés, les sauvegardes mal isolées et les responsabilités floues, l’attaque progresse plus vite que la réponse.
Une organisation souvent plus exposée qu’elle ne le pense
Dans beaucoup de PME, la sécurité repose sur quelques personnes polyvalentes, parfois sans équipe informatique dédiée. Cela crée trois fragilités récurrentes : des mises à jour repoussées, des droits trop larges et une visibilité incomplète sur les accès. L’attaque ne profite pas d’une faille unique, mais d’un enchaînement de petites négligences.
- Équipes réduites : la maintenance passe après l’exploitation quotidienne.
- Outils dispersés : messagerie, partage de fichiers, sauvegarde et accès à distance ne sont pas toujours pensés ensemble.
- Prestataire informatique central : utile, mais critique si ses accès sont trop larges ou mal révoqués.
- Sauvegardes “présentes sur le papier” : elles existent, mais sont rarement testées en situation de crise informatique.
Ce que recherchent les attaquants
Un rançongiciel vise d’abord le rendement. Les attaquants cherchent un accès qui donne vite un maximum d’impact, souvent avec peu de bruit au départ. Une PME avec un bureau à distance exposé, des identifiants réutilisés ou un compte administrateur mal protégé devient alors une cible rentable, car la reprise dépend de données et d’outils indispensables à l’activité.
- Un accès rapide et discret, pour éviter d’être détectés trop tôt.
- Un maximum d’impact, en bloquant fichiers, serveurs ou applications métier.
- Une entreprise pressée de redémarrer, ce qui augmente la pression à payer ou à négocier.
Le problème n’est pas seulement l’attaque elle-même. C’est la combinaison d’un point d’entrée fragile, d’une propagation rapide et d’une reprise mal préparée.
Quelles sont les causes les plus fréquentes d’une compromission ?
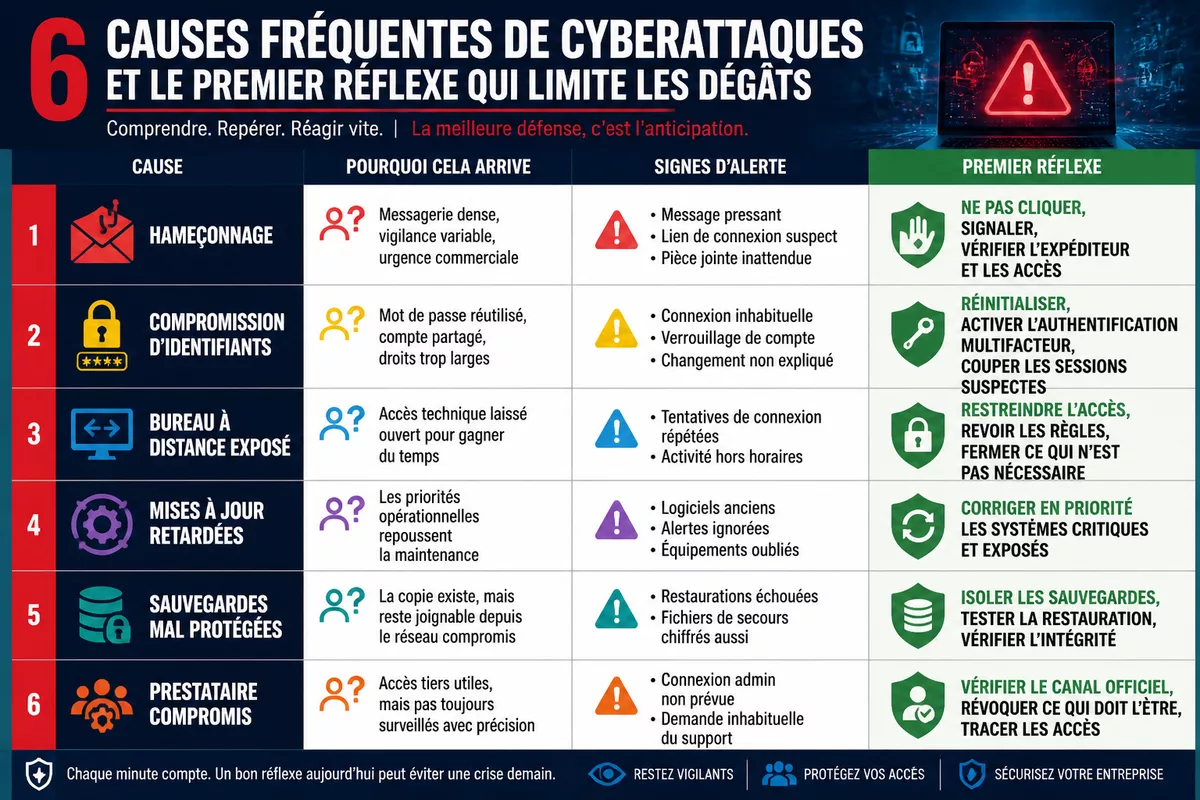
Dans les PME, les rançongiciels passent rarement par des techniques “spectaculaires”. Ils exploitent d’abord des habitudes banales : cliquer trop vite, réutiliser un mot de passe, laisser un accès distant trop ouvert ou oublier qu’une sauvegarde doit aussi être protégée. Le tableau ci-dessous résume les causes les plus courantes et le premier réflexe associé.
| Cause fréquente | Pourquoi c’est courant en PME | Signe d’alerte | Premier réflexe |
|---|---|---|---|
| Hameçonnage | Messagerie dense, vigilance variable, urgence commerciale | Message pressant, lien de connexion suspect, pièce jointe inattendue | Ne pas cliquer, signaler, vérifier l’expéditeur et les accès |
| Compromission d’identifiants | Mot de passe réutilisé, compte partagé, droits trop larges | Connexion inhabituelle, verrouillage de compte, changement non expliqué | Réinitialiser, activer l’authentification multifacteur, couper les sessions suspectes |
| Bureau à distance exposé | Accès technique laissé ouvert pour gagner du temps | Tentatives de connexion répétées, activité hors horaires | Restreindre l’accès, revoir les règles, fermer ce qui n’est pas nécessaire |
| Mises à jour retardées | Les priorités opérationnelles repoussent la maintenance | Logiciels anciens, alertes ignorées, équipements oubliés | Corriger en priorité les systèmes critiques et exposés |
| Sauvegardes mal protégées | La copie existe, mais reste joignable depuis le réseau compromis | Restaurations échouées, fichiers de secours chiffrés aussi | Isoler les sauvegardes, tester la restauration, vérifier l’intégrité |
| Prestataire compromis | Accès tiers utiles, mais pas toujours surveillés avec précision | Connexion admin non prévue, demande inhabituelle du support | Vérifier le canal officiel, révoquer ce qui doit l’être, tracer les accès |
Une sauvegarde non testée n’est pas une assurance. Le jour où il faut restaurer, seule compte la copie réellement exploitable.
En pratique, le risque le plus sous-estimé reste la combinaison de plusieurs causes modestes. Un courriel piégé ouvre un compte. Un compte ouvre un serveur. Un serveur ouvre des sauvegardes ou un partage réseau. C’est cette chaîne, plus que la technique du rançongiciel elle-même, qui transforme un incident en crise.
Comment reconnaître qu’une attaque est déjà en cours ?
Les premiers signaux sont souvent discrets : un compte qui se connecte à une heure inhabituelle, des fichiers qui deviennent inaccessibles, des lenteurs anormales, ou des outils de protection qui se désactivent sans explication. Dans une PME, il faut surtout regarder l’ensemble du système, pas seulement le poste qui affiche un message de rançon.
- Connexions inhabituelles sur un compte utilisateur ou administrateur.
- Fichiers renommés, chiffrés ou impossibles à ouvrir.
- Alertes de sécurité ignorées ou disparaissant soudainement.
- Sauvegardes qui échouent au même moment que les symptômes.
- Activité de réseau anormale sur un serveur ou un poste de travail.
Le piège, c’est de croire qu’il s’agit d’un simple bug. Dans une crise informatique, le temps perdu à minimiser le signal coûte souvent plus cher que l’alerte elle-même. Si plusieurs indices se recoupent, il faut traiter l’hypothèse d’un rançongiciel comme sérieuse jusqu’à preuve du contraire.
Que faire dans les premières minutes après un rançongiciel ?
Les premières minutes servent à casser la propagation, pas à mener l’enquête complète. Il faut isoler les systèmes touchés, alerter les bonnes personnes, garder les traces utiles et vérifier l’étendue probable de l’incident. L’objectif immédiat est simple : éviter qu’un incident local devienne une panne généralisée de continuité d’activité.
Les gestes prioritaires
- Isoler les machines touchées du réseau, si la situation le permet, sans effacer les traces utiles.
- Prévenir immédiatement la direction, le prestataire informatique et la personne en charge de la sécurité.
- Préserver les preuves : messages suspects, captures d’écran, journaux techniques, horodatage.
- Vérifier l’étendue : quels comptes, quels serveurs, quelles sauvegardes, quels partages sont concernés ?
- Décider dans l’ordre : contenir, analyser, restaurer, puis renforcer.
Exemple indicatif : si l’arrêt d’exploitation coûte 1 000 € par heure et qu’une PME reste bloquée 8 heures, la perte immédiate atteint déjà 8 000 €, sans compter la restauration, le support externe et la remise en service. Le coût réel vient souvent moins de la rançon que du temps perdu et de la désorganisation.
Ce qu’il faut éviter dans l’urgence
La tentation, en première minute, est souvent d’agir trop vite. Or certains gestes aggravent l’incident ou détruisent des informations utiles à l’analyse. En réponse à incident, le bon réflexe n’est pas de “nettoyer” tout de suite, mais de contenir avec méthode.
- Ne pas redémarrer les postes à répétition sans raison claire.
- Ne pas manipuler les systèmes compromis au hasard.
- Ne pas restaurer une sauvegarde sans vérification préalable.
- Ne pas communiquer au fil de l’eau sans coordination interne.
- Ne pas payer une rançon sur un coup de tête : cela ne garantit rien.
Si la PME dispose d’un plan de réponse à incident, c’est le moment de l’appliquer. Sinon, il faut au minimum nommer un pilote, centraliser les décisions et éviter que plusieurs personnes n’agissent simultanément sur les mêmes systèmes. La désorganisation accélère souvent la propagation plus sûrement que le code malveillant lui-même.
Comment repartir sans rejouer le même scénario ?
La reprise ne consiste pas seulement à “remettre en ligne”. Il faut repartir sur des bases plus saines : comptes réinitialisés, systèmes vérifiés, sauvegardes testées et accès revus. Si la PME restaure trop vite sans corriger les causes racines, elle réouvre souvent la même porte d’entrée à la prochaine cyberattaque.
Les priorités de remise en service
- Changer les mots de passe et révoquer les accès compromis.
- Revoir les droits administrateur et les comptes tiers.
- Tester les sauvegardes avant toute remise en production.
- Réinstaller ou nettoyer les environnements touchés si nécessaire.
- Documenter l’incident pour capitaliser sur la réponse à incident.
Les renforcements qui apportent un vrai gain
La sécurité utile en PME n’est pas une accumulation d’outils. Elle repose sur quelques mesures à forte valeur pratique : authentification multifacteur, limitation des accès distants, segmentation minimale du réseau, et sauvegardes réellement isolées. Ce sont des protections sobres, mais elles réduisent la marge de manœuvre des attaquants.
- Authentification multifacteur sur les comptes sensibles.
- Mises à jour plus rapides sur les systèmes exposés.
- Accès à distance limités et contrôlés.
- Sauvegardes séparées du réseau de production.
- Sensibilisation régulière aux courriels piégés et aux faux portails de connexion.
Pour aller plus loin, les ressources de Cybermalveillance.gouv.fr et de l’ANSSI restent les deux points d’entrée les plus utiles pour une PME qui veut cadrer sa reprise, vérifier ses réflexes et structurer une réponse à incident pragmatique.
Sources utiles à consulter
- ANSSI — pour les tendances de menace, les panoramas de cyberattaque et les bonnes pratiques de base.
- Cybermalveillance.gouv.fr — pour l’assistance aux victimes, les fiches réflexes et l’orientation vers les bons interlocuteurs.
- CNIL — utile si des données personnelles ont été touchées et qu’une notification doit être examinée.
- Service-Public — pour vérifier les démarches administratives et les obligations associées à la situation de l’entreprise.
À retenir
- 🧭 Une PME est surtout vulnérable quand ses accès, ses sauvegardes et ses droits ne sont pas maîtrisés.
- 🔎 Les portes d’entrée les plus fréquentes restent l’hameçonnage, les identifiants faibles et le bureau à distance exposé.
- 🧱 Les premières minutes servent à isoler, alerter et préserver les preuves, pas à improviser une restauration.
- 🗂️ Une sauvegarde utile est une sauvegarde isolée, testée et réellement restaurable.
- 🚫 Payer une rançon ne garantit ni la récupération des données ni la fin de la crise.
- 🔐 La vraie réduction du risque passe par peu de mesures, mais bien appliquées et régulièrement vérifiées.
FAQ
Comment savoir si mon entreprise subit vraiment un rançongiciel ?
Le signal le plus parlant est souvent un ensemble d’indices : fichiers chiffrés, lenteurs anormales, comptes qui se connectent de façon inhabituelle et sauvegardes qui échouent. Pris isolément, ces symptômes peuvent avoir d’autres causes. Ensemble, ils doivent faire traiter l’hypothèse comme sérieuse.
Faut-il éteindre les ordinateurs touchés ?
Pas de façon automatique. Le bon réflexe est d’abord d’isoler la machine du réseau pour limiter la propagation et de préserver les traces utiles à l’analyse. Dans certains cas, éteindre ou redémarrer trop vite peut compliquer la réponse à incident.
Qui prévenir en premier en cas d’attaque ?
La direction, le prestataire informatique et la personne référente en sécurité doivent être alertés immédiatement. L’idée est de centraliser les décisions pour éviter les consignes contradictoires. Si des données personnelles sont touchées, il faudra ensuite examiner les obligations réglementaires.
Les sauvegardes suffisent-elles à éviter une crise ?
Non, pas si elles sont connectées en permanence au réseau de production ou jamais testées. Une sauvegarde utile doit pouvoir être restaurée rapidement et en toute confiance. Sans test, elle reste une promesse, pas une preuve de reprise.
Peut-on éviter une nouvelle attaque après une première compromission ?
Oui, si l’entreprise traite les causes racines : mots de passe, authentification multifacteur, droits d’accès, mises à jour, sauvegardes et exposition du bureau à distance. Sans ce travail de fond, la même faiblesse peut être réutilisée lors de la prochaine cyberattaque.