Serveur MCP : comprendre son rôle et connecter un assistant IA à ses outils
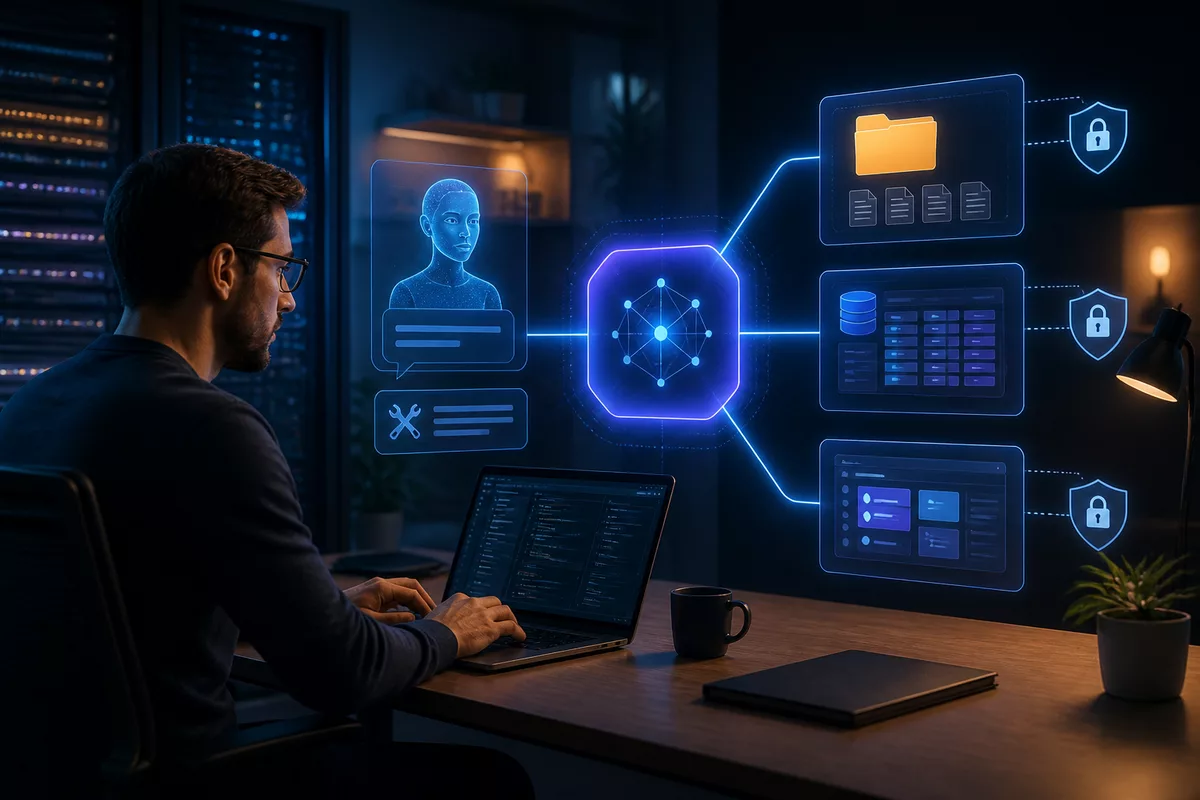
Un serveur MCP est un composant logiciel qui expose des outils, des données ou des fonctions à un assistant IA via le protocole Model Context Protocol. Il permet par exemple de lire des fichiers autorisés, d’interroger une base de données ou de préparer une action dans une application, sans donner automatiquement un accès illimité au système.
Ce guide explique la définition du serveur MCP, son architecture, ses limites et sa configuration. Vous trouverez aussi une méthode progressive pour connecter un assistant à un outil de test, vérifier les permissions et éviter d’exposer des données sensibles.
En bref
🧩 Un serveur MCP relie un assistant IA à des outils ou ressources externes en déclarant précisément les capacités disponibles.
🔍 Le client MCP découvre les outils, prépare les paramètres et transmet les appels ; le serveur exécute uniquement les fonctions qu’il expose.
🔒 Une connexion MCP doit commencer par des données de test, des droits en lecture seule et une validation humaine pour les actions à impact.
⚙️ La compatibilité dépend toujours de l’assistant, du client, du serveur et du mode de connexion utilisés.
En bref : à quoi sert un serveur MCP ?
Un serveur MCP est un composant logiciel qui fournit à un assistant IA un accès encadré à des outils, des ressources ou des modèles de consignes. Le Model Context Protocol, lancé comme projet open source par Anthropic fin 2024, standardise les échanges entre l’application IA et les services connectés.
Un serveur MCP peut exposer la lecture d’un dossier, la consultation d’une base de données, l’appel d’une API ou une fonction métier précise. Le serveur ne donne pas nécessairement accès à toute la machine : son périmètre dépend des outils déclarés, des paramètres acceptés et des permissions accordées.
| Élément | Fonction | À ne pas confondre avec |
|---|---|---|
| Modèle IA | Interprète une demande et produit une réponse | Un système capable d’accéder seul à vos fichiers |
| Assistant ou hôte | Gère l’interface, la conversation et les clients connectés | Le serveur qui détient les outils |
| Client MCP | Gère la communication entre l’assistant et un serveur MCP | Une API métier complète |
| Serveur MCP | Expose des outils, ressources et fonctions autorisés | Un modèle d’intelligence artificielle |
| Serveur informatique classique | Héberge des applications, des fichiers ou des services réseau | Un protocole d’interaction destiné à un assistant IA |
La comparaison avec un connecteur universel peut aider à comprendre l’objectif d’interopérabilité, mais elle ne constitue pas une définition technique. **Le protocole MCP facilite la découverte et la description des capacités sans garantir que tous les assistants seront compatibles avec tous les serveurs.**
Comment fonctionne l’architecture MCP ?
Une architecture MCP repose généralement sur un hôte, un client MCP et un serveur MCP. L’utilisateur formule une demande dans l’assistant, le client identifie une capacité disponible, transmet un appel structuré au serveur, puis présente le résultat retourné dans la conversation.
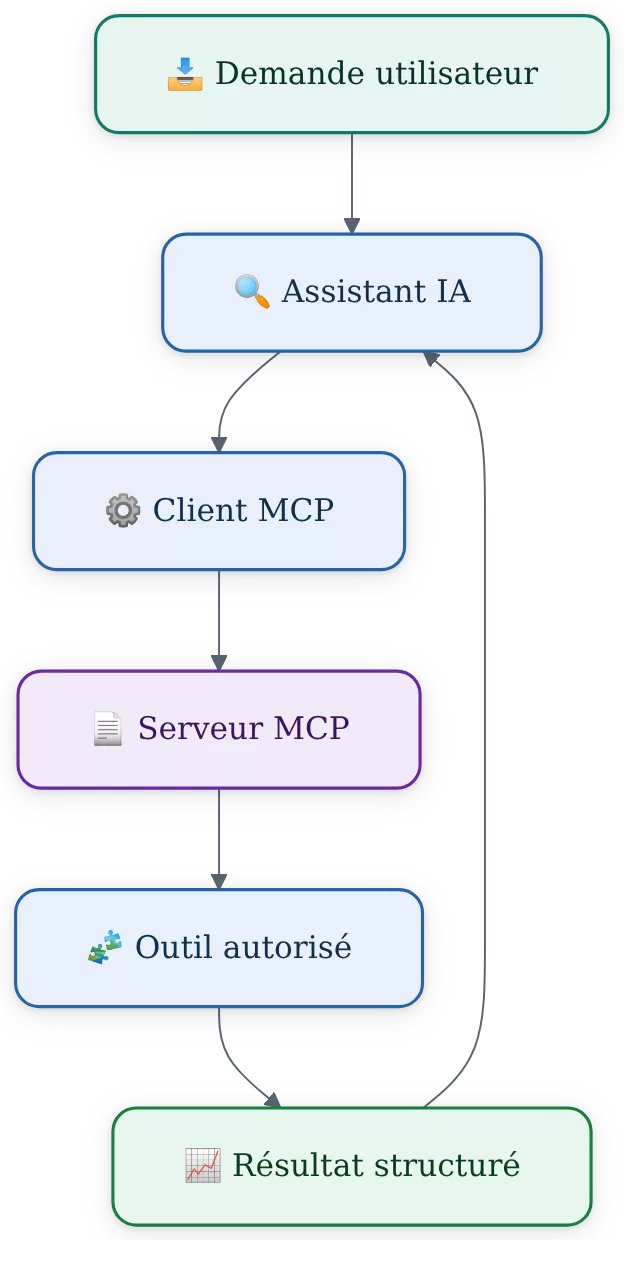
Un serveur MCP n’accorde pas une capacité générale à l’assistant : il expose un ensemble défini d’outils et de ressources.
La communication client-serveur utilise JSON-RPC 2.0 pour encoder les requêtes et les réponses. Cette structure permet de décrire le nom d’un outil, ses paramètres, le résultat obtenu ou une erreur, mais elle ne remplace ni l’authentification ni le contrôle des droits.
Le rôle de l’assistant IA et du client MCP
L’assistant IA interprète la demande de l’utilisateur et examine les outils proposés par le client MCP. Le client prépare ensuite l’appel avec les paramètres attendus, transmet la requête et restitue le résultat dans la conversation.
Une demande comme « trouve les rapports du mois dans le dossier de test » peut conduire le client à sélectionner un outil de recherche de fichiers. **Une action comportant une modification, une suppression ou un envoi doit rester soumise à une validation humaine explicite.**
Le rôle du serveur MCP
Le serveur MCP déclare les outils, les ressources et les modèles de consignes qu’il rend disponibles. Le serveur valide les paramètres reçus, vérifie les permissions applicables, accède à la source autorisée et renvoie un résultat exploitable par l’assistant.
Le serveur MCP ne décide pas librement d’exécuter n’importe quelle opération sur le poste ou le réseau. Une fonction non exposée n’est pas disponible par cette connexion, même si le programme possède techniquement d’autres capacités.
Outils, ressources et modèles de consignes
Les outils MCP sont des fonctions que l’assistant peut appeler, comme lire un fichier ou lancer une recherche. Les ressources fournissent des informations consultables, tandis qu’un modèle de consigne aide à cadrer une tâche récurrente, par exemple préparer une requête documentaire.
- Outil : lire un fichier précis dans un répertoire autorisé.
- Ressource : consulter une donnée métier exposée par une application.
- Modèle de consigne : préparer une demande avec un format et des contraintes connus.
La qualité d’un appel dépend de la description de l’outil et de ses paramètres. Une fonction nommée de manière vague, avec des champs trop généraux, augmente le risque d’interprétation incorrecte.
Pourquoi connecter une IA à des outils externes ?
Connecter une IA à un outil externe permet de fournir au modèle des informations qu’il ne possède pas dans sa conversation. Le serveur MCP peut donner accès à un périmètre documentaire, à des données internes ou à une fonction métier, à condition que l’assistant, le client et le serveur soient compatibles.
Les usages pertinents concernent surtout les tâches où l’IA doit rechercher, transformer ou préparer une action à partir de données réelles. **Le gain ne vient pas d’une autonomie illimitée, mais de la réduction des échanges manuels autour d’un périmètre clairement défini.**
- Rechercher des fichiers dans un dossier de test.
- Interroger une base de données en lecture seule.
- Consulter des données internes ou un service en ligne.
- Préparer un rapport à partir de sources autorisées.
- Déclencher une action répétitive après confirmation.
- Centraliser plusieurs outils dans une interface conversationnelle.
Exemples de cas d’usage
Une équipe peut utiliser un serveur MCP pour rechercher un document dans un répertoire limité, résumer des données métier ou préparer un rapport. Un autre serveur peut transmettre une demande à une application cloud, à condition de reprendre les règles d’authentification et d’autorisation du service concerné.
Une base PostgreSQL peut également être interrogée en lecture seule dans un scénario prévu à cet effet. L’assistant formule la demande, le serveur traduit ou transmet l’appel selon son implémentation, puis le résultat revient dans un format que le modèle peut exploiter.
MCP et interface de programmation classique
Une API permet généralement à un logiciel d’appeler directement un service selon des routes, des paramètres et des réponses définis. Le protocole MCP ajoute une couche de découverte et de description adaptée à un assistant capable de choisir un outil selon la demande formulée.
MCP ne remplace donc pas les API. Un serveur MCP peut s’appuyer sur une API existante, appliquer ses contrôles d’accès et présenter certaines fonctions à un assistant sous une forme décrite et exploitable.
Le choix de l’interface reste lié au besoin. Une intégration logicielle déterministe peut continuer à appeler une API directement, tandis qu’un assistant conversationnel peut utiliser MCP pour découvrir les capacités disponibles et les mobiliser avec un contexte utilisateur.
Comment préparer la connexion à un serveur MCP ?
Préparer une connexion MCP consiste à vérifier la compatibilité, délimiter le besoin et isoler les premiers essais. Avant toute installation, identifiez l’assistant, le client MCP, le serveur envisagé, les données concernées et les actions réellement nécessaires.
**Un environnement de test séparé des données sensibles réduit le risque d’erreur de configuration pendant les premières vérifications.** Une journalisation minimale doit aussi permettre de retrouver l’outil appelé, les paramètres importants et le résultat obtenu, sans enregistrer de secret.
- Vérifier que l’assistant ou l’application prend en charge MCP.
- Identifier le client MCP chargé de gérer la connexion.
- Contrôler l’origine, la documentation et les dépendances du serveur.
- Définir les données, actions et résultats attendus.
- Préparer des fichiers ou comptes de test.
- Prévoir la révocation des accès et l’arrêt du serveur.
Choisir entre serveur existant et serveur personnalisé
Un serveur existant documenté convient généralement à un besoin courant, comme la lecture de fichiers ou l’accès à un service connu. Un serveur personnalisé devient pertinent lorsque les fonctions nécessaires ne sont pas couvertes ou lorsque le périmètre doit être adapté à une application métier.
Le choix ne doit pas se limiter à la présence d’un dépôt ou d’une démonstration. Examinez la maintenance, les dépendances, la fréquence des mises à jour, les permissions demandées et la possibilité de désactiver rapidement le serveur.
Définir un périmètre de test sûr
Commencez par des fichiers d’exemple et des opérations de lecture. Évitez les comptes de production, les informations personnelles, les secrets d’application et les bases contenant des données sensibles.
Une procédure de test utile décrit le résultat attendu, le chemin autorisé, l’outil appelé et le contrôle à effectuer après l’exécution. La révocation d’un jeton ou la suppression d’un compte technique doit être préparée avant le premier essai.
Comment connecter un assistant IA à un serveur MCP ?
La connexion suit une logique commune, même si les écrans et les fichiers de configuration varient selon l’assistant et le client. Il faut choisir un outil limité, installer le serveur selon sa documentation, déclarer le serveur dans le client, vérifier les capacités découvertes, puis effectuer une première demande sans conséquence.
**Ne copiez jamais une clé, un mot de passe ou un jeton directement dans un article, un dépôt public ou une capture d’écran.** Utilisez une variable d’environnement ou un gestionnaire de secrets lorsque la documentation du serveur prévoit ce mode.
Étape 1 : choisir et cadrer l’outil à exposer
Décrivez l’action attendue avec un verbe précis : rechercher, lire, filtrer ou préparer. Limitez les données nécessaires et le format du résultat, puis séparez les fonctions de lecture, d’écriture et de suppression.
Un outil « lire un fichier dans un dossier défini » est plus contrôlable qu’un outil « accéder à tout le système de fichiers ». Cette différence réduit le périmètre à auditer et facilite la vérification des chemins.
Étape 2 : installer ou créer le serveur MCP
Choisissez un fonctionnement local ou distant selon la localisation des données, les contraintes réseau et la maintenance attendue. Vérifiez la source du serveur et suivez ses instructions officielles d’installation sans reprendre de commande dont la validité n’est pas confirmée.
Installez les dépendances dans un environnement isolé lorsque cela est possible. Contrôlez ensuite les permissions réellement nécessaires, notamment l’accès aux répertoires, aux ports réseau et aux comptes techniques.
Étape 3 : renseigner la configuration du client
Déclarez le nom du serveur, son mode de lancement et le programme local ou l’adresse du serveur distant. Les paramètres exacts dépendent du client MCP utilisé ; la documentation du client doit rester la référence pour le format attendu.
Placez les informations sensibles dans des variables d’environnement ou un coffre de secrets. Redémarrez le client uniquement si la procédure le demande, puis conservez une copie contrôlée de la configuration sans identifiant secret.
Étape 4 : vérifier la découverte des outils
Contrôlez que le serveur apparaît dans le client MCP et examinez le nom, la description et les paramètres de chaque outil. Repérez les fonctions trop puissantes, les permissions implicites et les paramètres acceptant des chemins ou des requêtes trop larges.
Testez ensuite une fonction avec des données d’exemple. Une découverte réussie ne prouve pas encore que l’outil est correctement autorisé : la permission d’accès et le résultat réel doivent être vérifiés séparément.
Étape 5 : effectuer une première demande contrôlée
Formulez une consigne précise avec un périmètre explicite, comme « recherche uniquement dans le dossier de test et retourne les noms des fichiers correspondants ». Demandez à l’assistant de décrire l’action envisagée avant de valider l’appel.
Examinez les paramètres transmis, puis comparez le résultat retourné avec la source réelle. Cette vérification détecte les chemins incorrects, les résultats incomplets et les réponses d’erreur interprétées à tort comme des données valides.
Pour mieux cadrer les outils utilisés autour du code, une grille de choix d’un outil de revue de code peut compléter l’évaluation du périmètre, des permissions et de la traçabilité.
Exemple pédagogique : lire un dossier autorisé avec MCP
Un scénario de lecture permet de comprendre la connexion sans utiliser de secret ni de service tiers réel. L’objectif est de laisser l’assistant rechercher un fichier dans un dossier de test, puis de comparer la réponse avec le contenu réellement présent.
Définir le scénario et le périmètre
Créez un dossier dédié contenant des fichiers sans donnée confidentielle. Autorisez uniquement la lecture de ce répertoire et refusez les chemins situés en dehors de la zone définie.
Le résultat attendu doit rester limité, par exemple à une liste de noms de fichiers et à leur contenu nécessaire. Une fonction de lecture ne doit pas inclure par défaut la suppression, la modification ou l’envoi de fichiers.
Dérouler la connexion étape par étape
- Déclarez le serveur dans le client MCP selon la documentation du serveur.
- Vérifiez que l’outil de lecture est découvert par l’assistant.
- Demandez la recherche d’un fichier précis dans le dossier de test.
- Examinez le chemin et les paramètres transmis avant l’exécution.
- Comparez la réponse de l’assistant avec le contenu réel du dossier.
La demande doit rester non ambiguë. Une formulation comme « recherche le fichier rapport-test.txt uniquement dans le dossier d’exemple » donne au client un objectif plus précis qu’une instruction générale telle que « cherche mes rapports ».
Ce que cet exemple permet de comprendre
Le test montre la découverte des capacités, la transmission d’une demande structurée et le contrôle des droits avant exécution. Le résultat doit être vérifié indépendamment de la réponse produite par l’assistant.
Une réponse plausible n’est pas une preuve de justesse : la source, le chemin et le résultat doivent être contrôlés.
Serveur MCP local ou distant : lequel choisir ?
Un serveur MCP local s’exécute dans l’environnement de l’utilisateur, tandis qu’un serveur MCP distant est accessible par le réseau. Le choix dépend surtout de l’emplacement des données, du besoin de centraliser la maintenance et du niveau de contrôle recherché.
**Un serveur local n’est pas automatiquement sûr et un serveur distant n’est pas automatiquement dangereux : les permissions, l’authentification et l’isolation déterminent le risque réel.** Chaque mode présente une surface de configuration différente.
| Critère | Serveur MCP local | Serveur MCP distant |
|---|---|---|
| Données locales | Accès direct aux fichiers ou services du poste | Nécessite une exposition réseau ou un service intermédiaire |
| Maintenance | Installation et dépendances à gérer sur chaque environnement | Maintenance centralisée, mais dépendante de l’équipe qui héberge le service |
| Contrôle | Contrôle direct du processus et des permissions locales | Contrôles d’accès, authentification et chiffrement indispensables |
| Disponibilité | Dépend du poste ou de l’environnement local | Dépend du réseau et de la disponibilité du service distant |
Le serveur MCP local
Le mode local facilite l’accès à des fichiers de test et limite le trajet des données vers un service distant. En contrepartie, le programme installé peut exposer le poste si ses droits sont trop larges ou si ses dépendances sont mal maîtrisées.
Le serveur MCP distant
Le mode distant permet à plusieurs environnements compatibles d’utiliser un service centralisé. L’authentification, le chiffrement des échanges, la rotation des identifiants et la gestion fine des comptes deviennent alors indispensables.
Comment sécuriser une connexion MCP avant de l’utiliser ?
La sécurité MCP commence par le principe du moindre privilège : chaque outil, dossier, table ou fonction ne doit recevoir que les droits nécessaires à la tâche prévue. Les accès de lecture et d’écriture doivent être séparés, et les actions irréversibles doivent demander une confirmation humaine.
Une implémentation peut reprendre les mécanismes d’authentification et d’autorisation du service connecté. La sécurité n’est donc pas garantie par le protocole seul : elle dépend de la configuration du serveur, du client, du compte utilisé et de la protection du réseau.
Réduire les permissions et les données exposées
- N’autoriser que les dossiers, tables, fonctions ou services indispensables.
- Bloquer par défaut la suppression, l’envoi et la modification.
- Filtrer les réponses pour éviter de transmettre des données sensibles.
- Utiliser des comptes techniques distincts pour les tests et la production.
- Limiter la taille et le contenu des résultats retournés à l’assistant.
Une base de données destinée à une première démonstration peut être accessible en lecture seule avec un compte séparé. Les informations personnelles, les secrets applicatifs et les tables inutiles doivent rester hors du périmètre exposé.
Protéger les secrets et les connexions
Les clés doivent être stockées dans des variables d’environnement ou un coffre de secrets, jamais dans un fichier versionné ou une consigne envoyée à l’assistant. Prévoyez leur rotation, leur expiration et leur révocation.
Un serveur distant doit aussi protéger ses échanges et contrôler les identités autorisées. Un jeton valide mais trop puissant reste un risque : l’authentification identifie l’appelant, elle ne remplace pas la limitation des permissions.
Garder le contrôle sur les actions de l’assistant
Affichez clairement l’outil appelé et les paramètres importants avant une action à impact. Conservez des journaux exploitables sans y inscrire de secrets, puis prévoyez un mécanisme simple pour désactiver le serveur ou révoquer ses accès.
Les opérations de suppression, d’envoi ou de modification doivent être séparées des fonctions de lecture. **L’automatisation avec MCP doit élargir progressivement le périmètre, après validation du comportement sur des données neutres.**
Le choix d’un environnement de développement doit suivre la même logique de contrôle. Un comparatif des IDE avec assistant IA aide notamment à examiner la visibilité des appels, la gestion des extensions et la séparation entre suggestion et exécution.
Comment dépanner les problèmes courants avec un serveur MCP ?
Pour dépanner une connexion MCP, vérifiez les éléments dans l’ordre suivant : compatibilité, démarrage, configuration, permissions, paramètres, puis données. Conservez les messages d’erreur et testez séparément le serveur, le client et l’appel de l’outil afin de réduire le périmètre de recherche.
**Un outil visible dans l’interface n’est pas forcément fonctionnel : la découverte, l’autorisation et l’exécution sont trois contrôles distincts.** Cette distinction évite de modifier toute la configuration alors que le problème vient d’un seul paramètre.
Le serveur n’apparaît pas dans l’assistant
Vérifiez la prise en charge de MCP par l’assistant et le client. Contrôlez le chemin du programme, les paramètres de démarrage, les dépendances et les droits d’exécution, puis redémarrez le client après une modification lorsque la documentation le demande.
L’outil est visible mais ne fonctionne pas
Examinez les paramètres obligatoires et leur format. Vérifiez les permissions du compte ou du dossier concerné, consultez les journaux du serveur et recommencez avec des données minimales et non sensibles.
Le résultat est incomplet ou incorrect
Améliorez la description de l’outil, imposez un format de résultat explicite et réduisez l’ambiguïté de la consigne. Contrôlez la fraîcheur et la source des données, puis vérifiez que l’assistant n’a pas interprété une réponse d’erreur comme un résultat valide.
À retenir
- 🧩 Un serveur MCP expose des capacités précises, pas un accès général au système.
- 🔍 Le client MCP découvre les outils et transmet leurs paramètres à l’assistant.
- 📄 Un dossier de test permet de valider la lecture sans toucher aux données sensibles.
- 🔒 Les permissions, secrets et validations humaines déterminent le niveau de sécurité.
- ⚙️ La compatibilité dépend de l’assistant, du client et du serveur utilisés.
Questions fréquentes
Un serveur MCP est-il une intelligence artificielle ?
Non. Un serveur MCP est un composant logiciel qui expose des outils ou des ressources à un assistant IA. Le modèle interprète la demande, tandis que le serveur réalise uniquement les fonctions autorisées.
Faut-il savoir programmer pour utiliser un serveur MCP ?
Pas nécessairement pour utiliser un serveur existant, si l’assistant et le client proposent une configuration documentée. La création d’un serveur personnalisé, la gestion des permissions et le dépannage demandent en revanche des compétences techniques.
Peut-on connecter plusieurs serveurs MCP au même assistant ?
Oui, lorsque l’assistant et son client prennent en charge plusieurs connexions MCP. Chaque serveur doit être configuré séparément, avec un périmètre de droits et des outils clairement identifiés.
Est-il dangereux de donner accès à ses fichiers à un serveur MCP ?
Le risque dépend du dossier exposé, des permissions du processus et des données retournées à l’assistant. Commencez par un répertoire de test en lecture seule, bloquez les chemins hors périmètre et révoquez les accès inutiles.
Quelle est la différence entre un serveur MCP local et un serveur MCP distant ?
Un serveur local s’exécute dans l’environnement de l’utilisateur, alors qu’un serveur distant est accessible par le réseau. Le mode distant facilite la centralisation, mais exige une authentification, un chiffrement et une gestion rigoureuse des accès.
Un serveur MCP sert donc à relier progressivement un assistant à des capacités précises. Choisissez un outil limité, configurez le client selon sa documentation, testez avec des données neutres et élargissez les droits uniquement après vérification du résultat et des journaux.
Sources utiles à consulter
- Documentation officielle du Model Context Protocol : architecture, concepts de client et serveur, outils et ressources.
- Dépôt officiel modelcontextprotocol/servers : exemples de serveurs et état des projets publiés par la communauté.
- Documentation de l’assistant et du client MCP utilisés : compatibilité, format de configuration et gestion des permissions.
- Documentation du service connecté : authentification, autorisations, limites d’API et journalisation.