Sécuriser son Wi‑Fi professionnel sans bloquer les équipes
Sécuriser le Wi‑Fi professionnel ne consiste pas à poser un mot de passe plus long et à espérer que cela suffise. Dans une entreprise, le réseau sans fil sert aux salariés, aux visiteurs, aux imprimantes, aux terminaux mobiles et parfois aux objets connectés. Chaque usage ajouté élargit la surface d’attaque si tout reste mélangé.
La bonne méthode est plus simple qu’elle n’en a l’air : partir des accès réels, fermer les portes inutiles, séparer les usages sensibles et garder une administration exploitable par l’équipe informatique. L’enjeu n’est pas de bâtir une forteresse, mais de réduire le risque sans compliquer le quotidien des équipes.
En bref
📶 Le Wi‑Fi d’entreprise se sécurise d’abord par le chiffrement, l’isolation des usages et des accès bien gérés.
🔐 Un mot de passe Wi‑Fi professionnel solide est indispensable, mais il ne protège pas un réseau mal segmenté.
🧩 Le vrai gain vient de la séparation salariés / invités / objets connectés et des mises à jour régulières.
👀 Une supervision Wi‑Fi légère vaut mieux qu’une configuration “parfaite” que personne ne contrôle.
Pourquoi le Wi‑Fi d’entreprise attire-t-il autant les attaques ?
Le Wi‑Fi d’entreprise attire les attaques parce qu’il donne un accès discret au cœur du système d’information. Si le réseau sans fil est mal segmenté, un simple accès partagé peut ouvrir plus loin que prévu. La priorité n’est donc pas seulement d’empêcher l’entrée, mais de limiter ce qu’un appareil peut atteindre une fois connecté.
Un point d’entrée discret mais stratégique
Le Wi‑Fi transmet des données sans câble, via des ondes électromagnétiques, et il peut s’appuyer sur plusieurs bandes, dont 2,4 GHz, 5 GHz et 6 GHz selon les équipements. Cette souplesse est utile au quotidien, mais elle rend aussi le réseau plus exposé si le chiffrement est faible ou si le partage de mots de passe est trop large.
Un réseau non sécurisé peut être capté par n’importe qui ; la vraie question est ce qu’il permet d’atteindre après la connexion.
Sécurité et productivité doivent avancer ensemble
Dans une entreprise, la sécurité réseau sans fil ne peut pas se résumer à bloquer davantage. Il faut arbitrer entre protection et usage réel : salariés mobiles, visiteurs, prestataires, systèmes d’impression, capteurs, téléphones, ordinateurs portables. Une politique cohérente accepte cette diversité au lieu de la cacher sous un même identifiant partagé.
- Risque d’interception : un réseau trop ouvert ou mal chiffré laisse passer des données exploitables.
- Risque de rebond : un seul accès trop large peut servir de point d’appui vers d’autres ressources.
- Risque d’exploitation interne : un compte partagé empêche de savoir qui a fait quoi et quand.
Comment sécuriser un Wi‑Fi professionnel sans bloquer les équipes ?
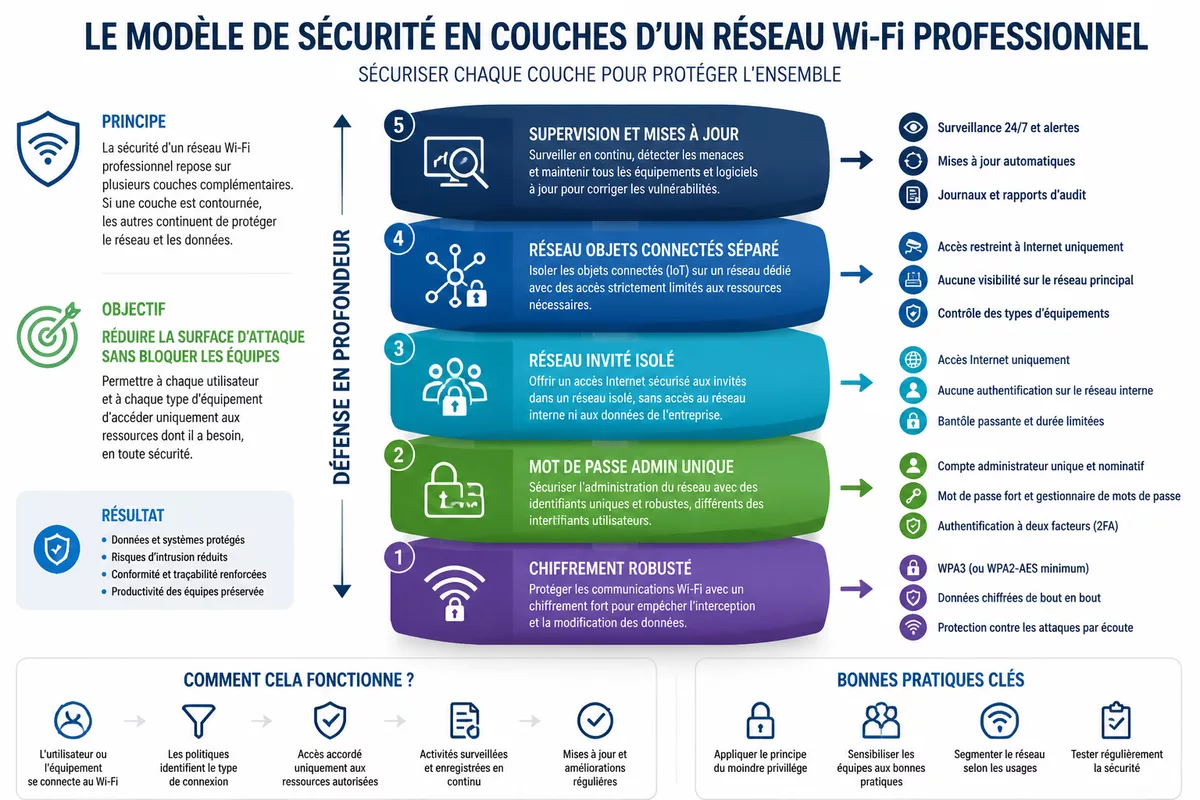
La bonne approche consiste à traiter le Wi‑Fi comme un ensemble de couches : chiffrement solide, mots de passe robustes, séparation des usages, équipements à jour et supervision légère. Les réglages qui changent vraiment le risque sont ceux qui réduisent l’effet domino ; les mesures cosmétiques comptent peu si tout le monde partage le même périmètre.
Les protections qui changent vraiment le niveau de risque
Le point de départ n’est pas une option avancée, mais une base propre. Un chiffrement récent, un mot de passe administrateur distinct du mot de passe Wi‑Fi, une configuration claire et un SSID neutre réduisent déjà beaucoup l’exposition. Le but est de supprimer les faiblesses évidentes avant d’ajouter des contrôles plus fins.
- Activer un chiffrement robuste : privilégier WPA3 si le parc le permet, ou WPA2 correctement configuré à défaut.
- Changer les identifiants par défaut : mot de passe Wi‑Fi et mot de passe administrateur doivent être uniques.
- Nommer le réseau sans révéler l’entreprise : un SSID neutre évite d’offrir une information inutile.
- Couper les fonctions inutiles : tout ce qui simplifie l’accès doit être évalué, pas laissé actif par habitude.
- Planifier les mises à jour : un firmware non maintenu finit par devenir un angle mort.
Le réseau invité n’est pas un détail
Le réseau invité entreprise doit rester un vrai couloir d’accueil, pas une porte de retour vers le cœur du système. Il sert à donner Internet, pas à exposer les fichiers partagés, les imprimantes ou les serveurs internes. S’il n’est pas isolé, il devient surtout un faux sentiment de sécurité.
Un réseau invité sert à accueillir, pas à s’étendre dans le reste de l’entreprise.
Quelles priorités selon la taille de l’entreprise ?
La hiérarchie des mesures change avec la taille de l’organisation. Une TPE doit verrouiller l’essentiel sans se perdre dans les options ; une PME doit surtout séparer les usages ; une structure multi-sites doit ajouter gouvernance, supervision et gestion d’incident. Plus l’entreprise grandit, plus le risque vient de la dérive des exceptions.
| Taille / contexte | Priorité n°1 | Ce qu’il faut éviter | Effort raisonnable |
|---|---|---|---|
| TPE / bureau unique | Changer les mots de passe, activer un chiffrement solide, séparer invités et salariés | Un seul réseau pour tout et des identifiants partagés pendant des années | Faible à moyen, si la configuration est propre dès le départ |
| PME / quelques dizaines de postes | Segmenter les objets connectés et documenter les accès | Laisser les équipements d’appoint sur le réseau principal | Moyen, avec une politique claire et quelques règles stables |
| Entreprise multi-sites | Centraliser la supervision Wi‑Fi, la journalisation et les révocations d’accès | Multiplier les exceptions locales sans visibilité globale | Plus élevé, mais indispensable pour garder la maîtrise |
Lecture simple du tableau
- Petite structure : la priorité est de fermer les failles de base, pas d’ajouter de la complexité.
- Structure intermédiaire : la séparation des usages devient le vrai gain de sécurité.
- Réseau distribué : sans supervision, la configuration se dégrade vite entre deux audits.
Faut-il aller vers des contrôles d’accès plus fins ?
Oui, dès que plusieurs personnes utilisent le même réseau et que les départs, prestataires ou visiteurs deviennent fréquents. L’accès individuel apporte surtout de la traçabilité et une révocation rapide. Il a plus de valeur qu’un filtrage symbolique qui complique l’administration sans vraiment bloquer un attaquant déterminé.
Quand le mot de passe partagé devient un handicap
Un mot de passe partagé ne pose pas seulement un problème théorique. Il devient difficile à retirer, impossible à attribuer à une personne précise et trop simple à faire circuler hors du cadre prévu. Dès que le réseau sert à autre chose qu’à donner Internet, le contrôle d’accès réseau doit évoluer.
- Attribuer des accès distincts quand l’organisation le permet.
- Révoquer rapidement les droits d’un prestataire ou d’un salarié parti.
- Tracer les connexions pour distinguer incident, erreur et usage normal.
- Réduire les droits au strict nécessaire pour les objets connectés.
Quelles erreurs donnent une fausse impression de sécurité ?
Les faux bons réflexes sont connus : croire qu’un mot de passe partagé suffit, garder un réseau unique pour tout, laisser un équipement obsolète en service et confondre visibilité réduite avec protection réelle. Ces erreurs donnent l’illusion du contrôle, alors qu’elles créent surtout des angles morts.
Les mauvaises habitudes à corriger en priorité
Changer le nom SSID par défaut peut limiter l’identification immédiate du réseau, mais cela ne remplace ni le chiffrement ni la segmentation. De la même façon, masquer le SSID peut réduire le bruit, sans empêcher un attaquant sérieux de repérer l’infrastructure. La vraie sécurité vient des couches, pas du camouflage.
- Mot de passe Wi‑Fi partagé trop longtemps.
- Mot de passe administrateur identique à celui du réseau.
- Réseau invité jamais isolé du reste.
- Objets connectés laissés sur le même segment que les postes de travail.
- Matériel ancien encore en production faute de remplacement planifié.
Ce qu’il faut accepter comme compromis
Il n’existe pas de sécurité sans un minimum de discipline. La bonne ligne de conduite consiste à concentrer l’effort sur les protections à fort impact, puis à laisser le reste de l’exploitation simple. Un réseau bien pensé se voit peu au quotidien, mais il se défend mieux quand quelque chose déraille.
Comment vérifier que la protection tient dans la durée ?
Il faut vérifier les accès, les journaux, les mises à jour et la cohérence entre la politique et le terrain. Une sécurisation Wi‑Fi professionnelle n’est solide que si quelqu’un regarde régulièrement ce qui a changé : un nouvel équipement, un ancien point d’accès oublié ou un compte prestataire resté actif peut suffire à rouvrir la porte.
La routine de contrôle à tenir
- Contrôler les SSID réellement diffusés et leur usage.
- Vérifier les mises à jour de firmware des points d’accès.
- Relire les comptes administrateurs et les accès temporaires.
- Observer les journaux à la recherche d’anomalies simples.
- Revoir le cloisonnement des objets connectés après chaque évolution du parc.
Une supervision Wi‑Fi n’a pas besoin d’être lourde pour être utile. Elle doit surtout permettre de voir vite ce qui sort du cadre : nouvel appareil, changement de configuration, tentative répétée de connexion ou point d’accès non maintenu. Sans ce minimum de visibilité, la sécurité finit par dater plus vite que le matériel.
Sources utiles à consulter
- cyber.gouv.fr : guides de sécurisation des accès Wi‑Fi et bonnes pratiques de base.
- ANSSI : recommandations générales sur la sécurité des systèmes d’information.
- Documentation du constructeur : procédure de mise à jour, séparation des réseaux et gestion des accès.
- Guide interne de l’entreprise : rôles, comptes, délais de révocation et règles pour les visiteurs.
À retenir
- 🔒 Le meilleur gain vient du couple chiffrement + segmentation, pas d’un seul réglage.
- 🧭 Un réseau invité doit isoler, pas seulement accueillir.
- 🧰 Les mises à jour et le retrait des équipements obsolètes comptent autant que le mot de passe.
- 👤 Les accès individuels valent mieux qu’un mot de passe partagé qui circule partout.
- 📊 La supervision Wi‑Fi doit rester simple, mais régulière, pour éviter la dérive silencieuse.
FAQ
Quel protocole Wi‑Fi privilégier en entreprise ?
WPA3 est le meilleur choix si tout le parc le supporte. Sinon, WPA2 bien configuré reste une base acceptable sur des équipements plus anciens. L’essentiel est d’éviter les protocoles obsolètes et de vérifier que le chiffrement est réellement activé.
Masquer le SSID suffit-il pour sécuriser le réseau ?
Non. Masquer le SSID peut réduire la visibilité du réseau, mais ce n’est pas une mesure de protection forte. Le vrai niveau de sécurité vient du chiffrement, des mots de passe, de la segmentation et de la gestion des accès.
Le réseau invité doit-il être séparé du réseau interne ?
Oui, sinon il ne sert plus à grand-chose. Le réseau invité doit donner accès à Internet sans exposer les fichiers partagés, les imprimantes ou les serveurs internes. C’est une séparation de périmètre, pas un simple nom de réseau.
Comment protéger les objets connectés sans gêner les équipes ?
Le plus simple est de les placer sur un réseau ou un segment dédié, avec des droits limités. Ils n’ont généralement pas besoin d’accéder à tout le système d’information. Cette séparation réduit les risques sans alourdir le travail des utilisateurs.
À quelle fréquence faut-il revoir la configuration Wi‑Fi ?
Au minimum après chaque évolution importante du parc, puis à intervalles réguliers. En pratique, une revue trimestrielle ou semestrielle est souvent plus réaliste qu’une vérification continue. L’objectif est de repérer vite les accès oubliés, les équipements non mis à jour et les exceptions devenues permanentes.